
开着闪连导致AWS或GCP控制台卡顿时,换更近节点,减少一次加载的资源量,并检查浏览器扩展。注意账号安全。云控制台要拉取区域、项目与资源列表,对延迟与丢包更敏感;开着闪连VPN时若节点离控制台地区过远,或浏览器扩展改写了脚本请求,就容易出现首屏转圈、资源列表刷不出或操作按钮迟迟无响应。本文用控制台试验对照式结构,一次只改一个变量,界面名称以云厂商与闪连当前页面为准。
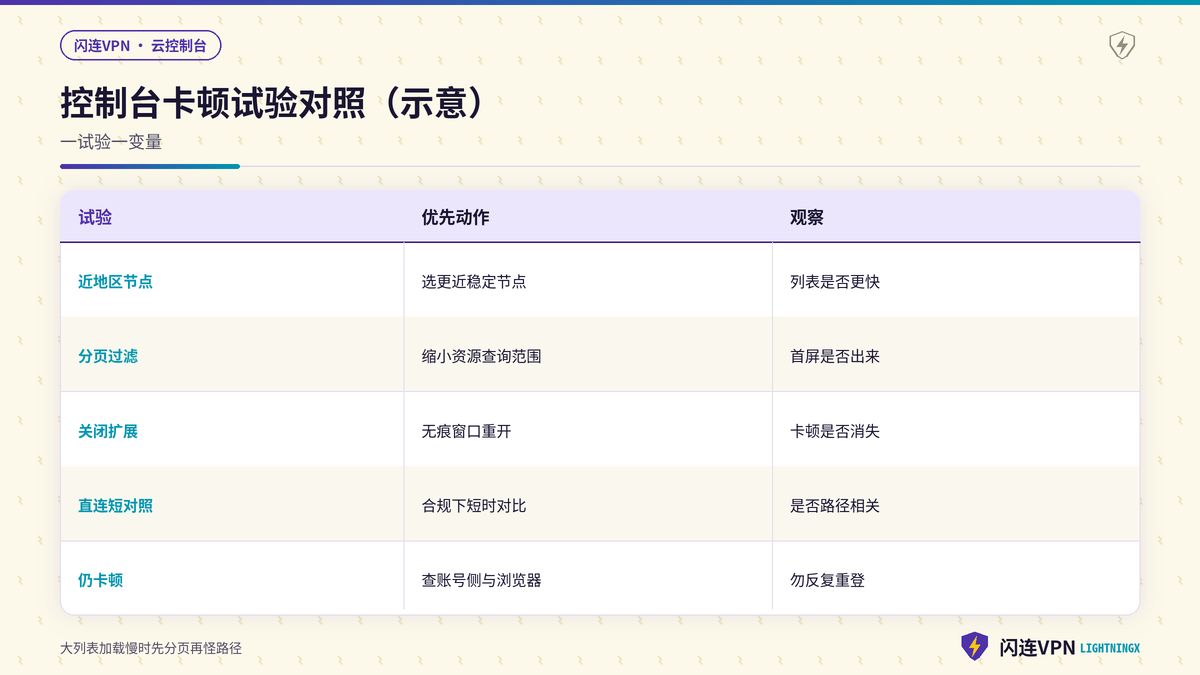
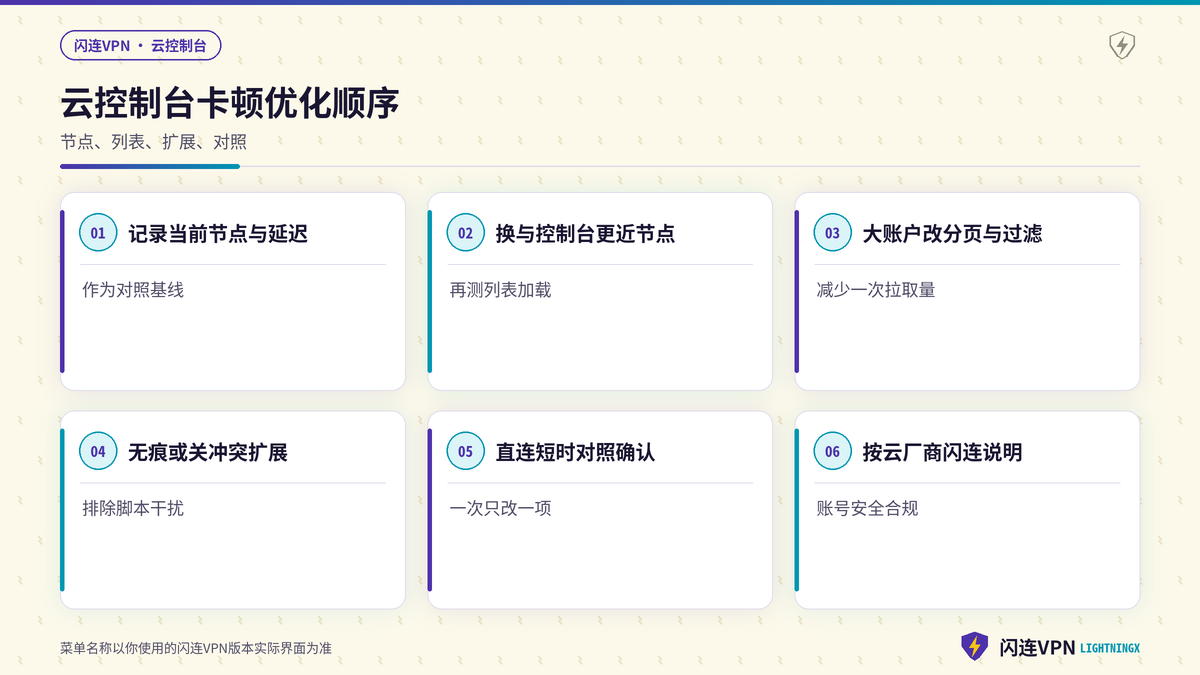
试验对照的核心是先记下基线:当前节点、打开控制台到列表出现的大致等待时间、以及是否开着广告拦截或脚本类扩展。然后按“换近节点 → 分页过滤 → 关扩展/无痕 → 短时直连对照”推进。每一轮只改一项并记录结果,才能判断卡顿到底来自路径、列表体量还是浏览器环境。
换与控制台地区更近的节点
控制台入口与接口往往分布在特定地区。闪连当前节点若地理或网络路径过远,握手与接口往返都会变慢,列表接口尤其明显。第一轮试验固定浏览器与账号不变,只更换更接近你常用控制台地区的稳定节点,再比较首屏与资源列表是否明显改善。
- 在闪连中记录当前节点名称与大致延迟感受,打开控制台同一页面,记下列表首次出现或失败的现象,作为对照基线。
- 切换到与控制台常用地区更近的稳定节点,等待连接完成后再打开同一控制台页面,避免在跳节点过程中刷新。
- 比较两轮的首屏时间与资源列表是否刷出:明显改善则把该节点写入“控制台专用”备忘。
- 若换近节点后仍几乎无改善,标记“路径可能不是主因”,进入分页与扩展试验,不要连续换很多节点导致无法归因。
- 一次试验只保留一个候选近节点,确认稳定后再考虑备用节点,避免每天随机跳点造成体验忽好忽坏。
大账户列表加载慢时可分页与过滤
账号下项目、实例与权限对象很多时,控制台默认一次拉取的数据量很大。即使路径尚可,首屏也会长时间转圈或中途失败。第二轮试验固定近节点,只改控制台查询范围:用过滤、分页或缩小区域选择,观察列表是否更快出现。名称以各云厂商控制台当前界面为准。
- 在资源列表页找到过滤、搜索或区域选择控件,先把范围缩到你真正要操作的项目或区域,再刷新列表。
- 若界面提供分页或每页条数,改为较小页大小,确认第一页能否稳定刷出,再按需翻页。
- 避免在弱网试验时同时打开多个控制台标签页并发拉取;先集中一个列表页做完对照。
- 把“大账户先过滤再进详情”写成操作习惯,减少每次进入控制台都全量硬刷。
- 若缩小范围后立刻稳定,而全量列表仍失败,优先保留过滤策略,同时可再评估节点是否足够稳。
排查浏览器扩展冲突
控制台重度依赖前端脚本与接口调用。广告拦截、脚本拦截、翻译或代理类扩展可能打断请求,表现为空白页、按钮无响应或列表永远加载中。第三轮试验固定节点与过滤条件,用无痕窗口或暂时禁用可疑扩展对照。
- 用系统自带的无痕或访客窗口登录同一控制台(遵守账号安全,勿在公共设备保存密码),观察列表是否恢复。
- 若无痕正常而普通窗口卡顿,回到普通窗口逐个禁用网络相关扩展,每禁用一个就刷新控制台一次。
- 定位到冲突扩展后,为其添加控制台站点例外,或在使用云控制台时段关闭该扩展,名称以扩展实际选项为准后再继续操作。
- 清理浏览器缓存仅作为辅助手段,且清理后仍要保持扩展结论可复现,避免把扩展问题误判成缓存问题。
- 公司托管浏览器若强制安装扩展,把对照结果反馈给管理员,不要擅自绕过安全策略。
短时直连对照确认是否路径相关
近节点、分页与扩展都试过后仍卡顿,可在合规前提下做短时直连对照:固定同一控制台页面,短时让浏览器直连或断开闪连,只观察列表是否明显更快。直连改善显著,说明仍与路径有关;直连无差异,则更多转向账号权限、服务状态或本地浏览器性能。
对照时只改路径变量
- 保持过滤条件与扩展状态不变,仅切换直连与开着闪连两种路径,各刷新一次同一列表页并记录现象。
- 直连明显更好时,回到闪连继续筛选更稳、更近的节点,而不是放弃闪连或反复重装客户端。
- 直连也一样卡时,检查本地CPU占用、浏览器硬件加速与云厂商服务状态公告,避免把平台侧问题算到闪连头上。
- 对照结束后恢复你的日常连接策略,不要长时间停留在无保护的网络环境处理敏感账号。
- 若客户端支持分应用,可按界面仅优化浏览器路径,其他应用保持原策略,名称以实际选项为准后再继续操作。
把成功组合写成控制台日常策略
当你通过试验确认“某近节点 + 过滤模板 + 无冲突扩展”可用后,应写成固定策略,而不是每次凭感觉换节点。日常进入云控制台前先看一眼闪连是否仍在备忘节点,列表页先套过滤再操作,遇到异常再按试验顺序复查,而不是同时改所有变量。
- 把控制台专用近节点名称记在闪连收藏或备忘里,进入控制台前确认已连接该节点。
- 为常用项目保存过滤条件或书签入口,减少每次从全局资源树硬刷。
- 浏览器配置一份“控制台配置”:冲突扩展默认关闭或加例外,避免与日常上网配置互相污染。
- 团队共用操作规范时,只分享节点地区偏好与过滤习惯,不分享账号凭证。
- 系统或闪连更新后,用同一列表页做一次三分钟回归试验,确认策略仍然有效。
策略化之后,开着闪连访问控制台会从“偶尔能用”变成“步骤可重复”。试验对照负责定位,日常策略负责保持;两者分开,才不会每次卡顿都从头折腾。
以云厂商与闪连说明为准,遵守账号安全与法规
云控制台的登录、多因素验证与会话策略以云厂商说明为准;闪连的节点与分流以客户端当前说明为准。请保护访问密钥与会话,不要关闭必要安全验证,不要用网络工具规避合法审计。不确定的按钮名称一律以实际界面为准,并遵守当地法律法规与云服务条款。
控制台试验对照总复盘
- 第一轮:固定浏览器,只换更接近控制台地区的闪连稳定节点并记录列表表现。
- 第二轮:大账户用过滤与分页缩小一次拉取量,确认首屏能否出来。
- 第三轮:无痕或禁用冲突扩展,排除脚本拦截导致的假卡顿。
- 第四轮:短时直连对照确认是否仍与路径相关,一次只改路径变量。
- 第五轮:把成功节点与操作习惯写成备忘;仍异常者查阅云厂商与闪连说明。
常见误区与可执行的备用方案
常见误区包括:一卡顿就疯狂刷新加剧接口排队、同时换节点又关扩展又清缓存、以及为了图快关闭多因素验证。更稳妥的备用方案是准备“控制台试验卡”:近节点名称、过滤模板、无痕对照步骤。闪连优化路径,分页降低体量,扩展保证脚本完整,三层一起才稳。
- 把常用项目与区域过滤条件收藏起来,减少每次进入控制台都从全量列表硬刷。
- 重要变更操作前先确认列表已完整加载,避免在半加载状态点击造成误操作。
- 不要在控制台页面叠过多翻译或美化类扩展;它们对复杂后台页的破坏往往不亚于广告拦截。
- 若只有某一个区域控制台慢、其他区域正常,优先换对应该区域更合适的节点,而不是认定闪连整体不可用。
用试验对照把节点、列表体量与扩展拆开之后,开着闪连访问云控制台的卡顿不再笼统:先近节点,再分页,再查扩展,最后才直连验证。多数列表刷不出的问题可以在找准那一轮变量后明显缓解。
按上述步骤,多数开着闪连VPN时云厂商控制台卡顿或资源列表刷不出的问题,可以落到远节点、一次拉取过多或扩展冲突上。具体设置以云厂商和闪连当前说明为准,请按试验减少变量,遵守账号安全与法规,把控制台操作稳定在可接受的响应时间内。
云控制台卡顿:列表与区域先瘦身
AWS/GCP 控制台资源列表刷不出,常见是权限范围过大、区域选错,或脚本被扩展拦截。先切到真正有资源的 region,用过滤缩小列表;无痕窗口排除扩展。直连也慢查账号侧;只有开闪连才慢再换邻近节点。
- 大组织账号少从全局搜索一次拉全量,多用收藏夹进具体服务。
- 关掉不必要的实时刷新小部件。
- CLI 正常、仅网页卡,问题多在浏览器路径。
- 管理操作尽量固定节点,避免短时间跨国切换。
- 确认右上角区域与项目/账单账户一致,避免在空列表空转。
控制台区域与账单账户对齐
资源在 A 区、控制台停在 B 区时,列表会像「刷不出」。先确认右上角区域与项目/账单账户一致。把常用服务做成收藏,关掉开屏教程与公告轮播。CLI 能出、网页不出时导出 HAR 给同事看挂起的 API。节点选择优先地理邻近与稳定,而不是名义带宽数字。
以上补充步骤应记入自己的排查笔记,按「改一项、测一次」推进,避免同时改节点、扩展与权限导致无法归因。若连续两次按清单仍复现,把报错原文、节点地区与对照直连结果一并保留,便于向同事或支持说明。
组织若启用强合规会话超时,提前保存筛选条件,超时后能快速回到同一视图。开启或关闭新版控制台 UI 后再对照一次,排除界面实验本身导致的脚本错误。