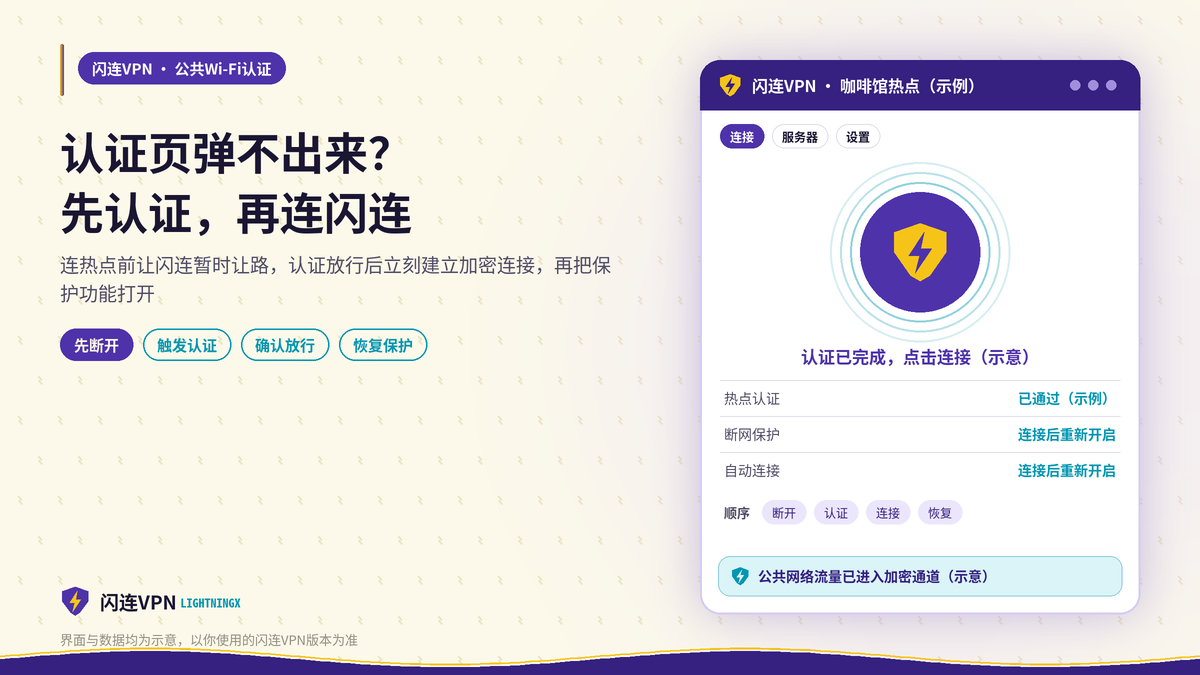
在咖啡馆坐下,连上店里的免费 Wi-Fi,手机顶部显示信号满格,可网页一直转圈,那个本该自动弹出来的认证页面怎么也不出现。很多开着闪连VPN的用户都遇到过这一幕:一边想尽快用加密连接保护公共网络里的数据,一边又卡在认证这一步寸步难行。问题的根源其实很简单,公共 Wi-Fi 的认证页必须在“未加密、未改道”的状态下才能打开,而闪连的自动连接或网络保护功能恰好会抢在认证之前接管流量。下面按一次真实到店的时间顺序,把“先认证、再连接”的正确做法拆成几个阶段来讲,每个阶段该点什么、看什么,都写得尽量具体。
先说原理:为什么开着闪连,认证页就弹不出来
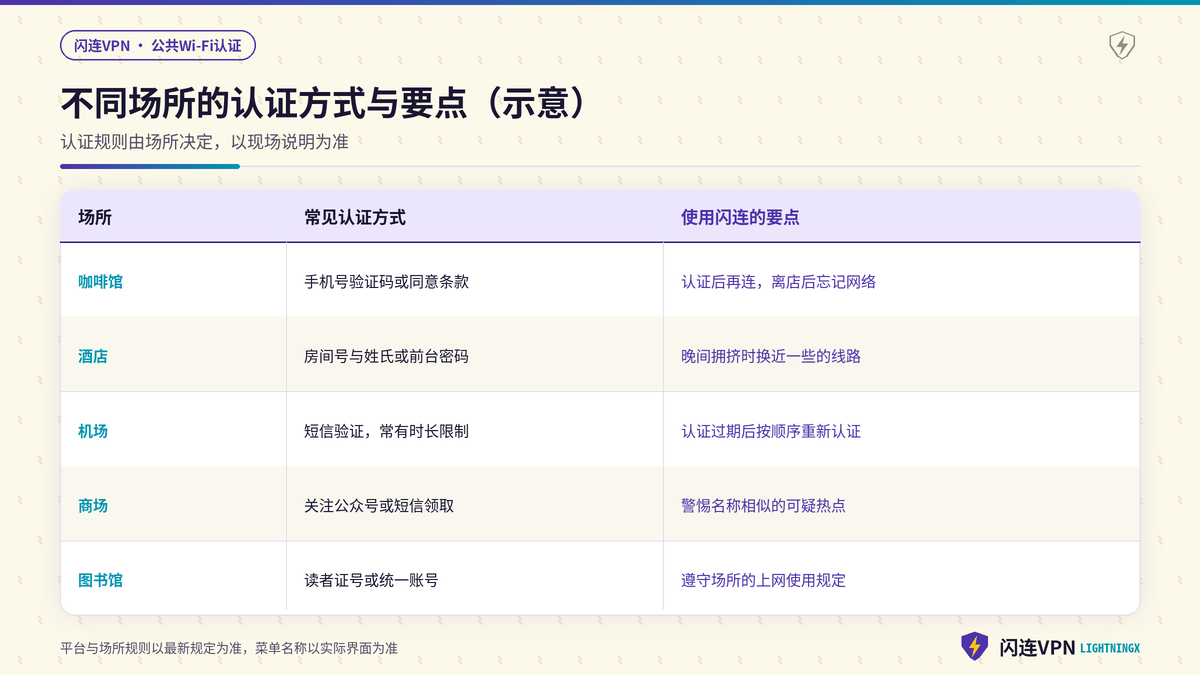
咖啡馆、酒店、机场和商场的免费 Wi-Fi,大多采用一种叫“门户认证”的方式:你连上热点后,路由器会先拦住所有上网请求,把你引到一个登录页面,要求输入手机号验证码、房间号或者点一下同意条款,认证通过以后才放行。手机系统检测到这种网络时,会自动弹出一个小窗口显示认证页。
闪连VPN连接以后,手机的流量会先经过加密隧道再发出去。可是在认证完成之前,这个热点根本不允许任何流量出去,闪连自然也连不上服务器,于是就会出现“闪连一直在连接中”和“认证页不弹出”同时发生的僵局。如果你还开启了断网保护一类的功能,系统会在隧道没有建立时直接阻止所有流量,认证页就更没有机会出现了。
所以解决思路只有一条:让手机先以普通状态完成认证,确认热点已经放行,再打开闪连建立加密连接。听起来简单,但实际操作中有几个细节很容易踩坑,下面按时间顺序逐一说明。
到店后的第一分钟:连 Wi-Fi 之前先让闪连让一让路
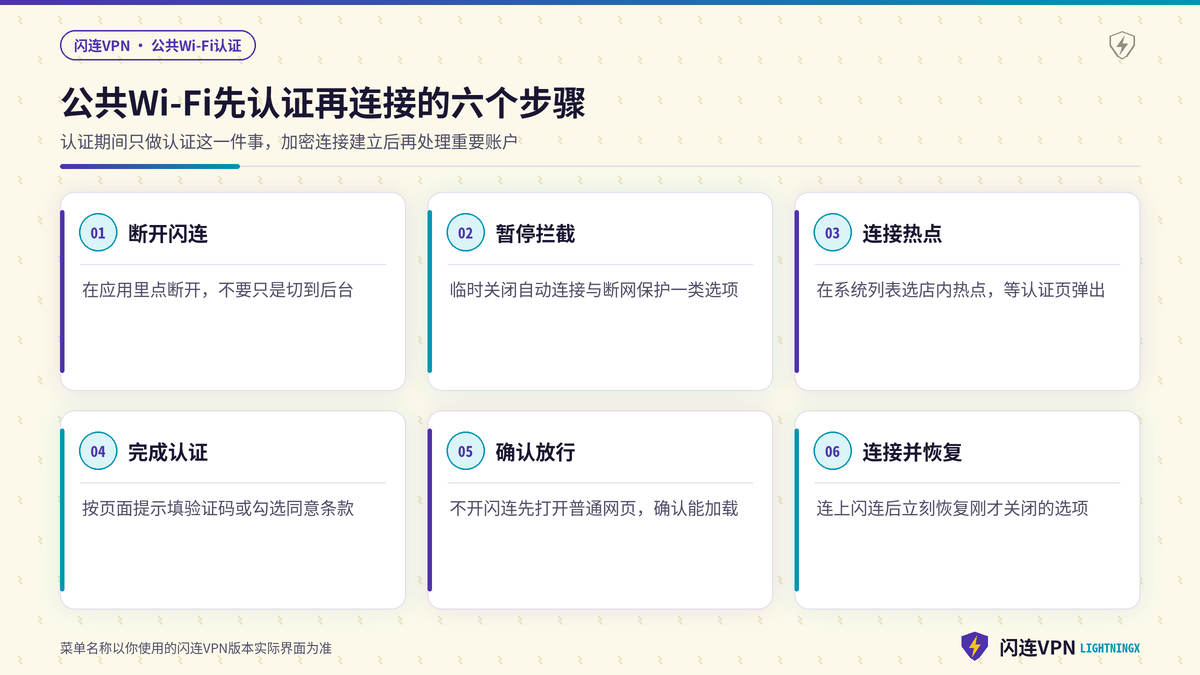
最省事的做法,是在连接公共热点之前,就先让闪连暂时停下来。这样手机连上热点的一瞬间,系统就能顺利检测到认证需求并弹出页面。具体做法可以按下面的顺序来。
- 打开闪连VPN,如果当前显示已连接,先点一下断开按钮,等待界面状态变为未连接,不要只是把应用切到后台,那样隧道其实仍然在运行。
- 如果你在闪连里开启了自动连接或者在不受信任的网络上自动连接之类的选项,这个功能可能会在手机连上新热点时立刻把连接拉起来,可以先暂时关闭,具体选项名称以你使用的版本为准。
- 如果你开启了断网保护、网络锁或者类似名称的功能,它会在隧道未建立时阻止流量,也建议在认证期间暂时关闭,认证结束后记得第一时间打开。
- 安卓手机如果在系统设置的 VPN 页面里开启了始终开启的 VPN 以及屏蔽未使用 VPN 的连接这两个选项,也会导致认证页无法加载,需要在系统设置里暂时关闭它们。
做完这几步,手机就处于一个“干净”的状态,接下来连接热点时,系统的门户检测机制就能正常工作。整个准备过程熟练以后只需要十几秒钟,比连上以后再手忙脚乱地排查要快得多。
第二到第五分钟:连上热点,把认证页找出来
认证页自动弹出时怎么做
在系统的 Wi-Fi 列表里点选店里的热点名称,大多数情况下几秒钟后就会弹出认证窗口。按页面提示填写手机号、获取验证码或者勾选同意条款,点击登录或连接按钮。认证成功后,页面通常会显示连接成功的提示,或者直接跳转到商家的首页,这时再关闭窗口。
认证页迟迟不出现时怎么做
- 苹果手机可以进入设置里的无线局域网页面,点一下已连接热点名称右侧的信息按钮,再回到列表重新点一次热点名称,系统往往会重新触发认证窗口。
- 安卓手机可以下拉通知栏,查找需要登录到网络或类似的通知,点这条通知就会打开认证页面;如果没有通知,就在 Wi-Fi 列表里长按热点名称,选择忘记网络后重新连接一次。
- 如果系统一直不弹窗,可以打开手机自带的浏览器,随便输入一个你熟悉的普通网站名称进行访问,热点通常会把这次访问拦截下来并跳转到认证页。
- 如果手机设置了私人 DNS 或自定义 DNS,这有时会干扰认证页的跳转,可以在系统网络设置里暂时改回自动,认证完成后再按需要改回去。
有些酒店的认证页面需要输入房间号和姓氏,有些商场需要在公众号里领取上网权限,这些都属于热点方自己的规则,以现场的说明为准。遇到实在打不开的情况,直接向店员询问是否需要单独获取密码,往往比自己反复尝试更快。
第五分钟以后:确认放行,再打开闪连建立加密连接
认证成功并不等于网络已经完全可用,有的热点会在认证后再等几秒钟才真正放行。建议先用一个简单的方式确认一下,再打开闪连VPN,这样可以避免把热点的问题误认为是闪连的问题。
- 在不开启闪连的状态下,用浏览器打开一个普通网页,确认能正常加载文字和图片,说明热点已经放行,如果仍然打不开,就回到上一阶段检查认证是否真正完成。
- 打开闪连VPN,点一键连接,等待状态变为已连接,初次连接公共热点时可以先选择距离较近的服务器,连接速度通常更快,成功率也更高。
- 连接成功后,回到闪连的设置页面,把刚才暂时关闭的断网保护和自动连接重新打开,这一步最容易被忘记,建议养成连接成功后立刻检查设置的习惯。
- 安卓手机如果之前关闭了系统层面的始终开启选项,也要回到系统设置里重新打开,让闪连在网络波动时能自动恢复连接。
从这一刻开始,你在咖啡馆里的浏览、登录和传输文件都会经过闪连的加密通道。公共热点的一个主要风险,是同一网络里的其他人或不可靠的热点设备可能窥探未加密的流量,而建立了加密连接之后,这类风险就会大大降低。
坐了一个小时以后:认证过期、突然断网该怎么处理
很多公共热点的认证是有时效的,常见的是一到两个小时,也有按天计算的。时间一到,热点会再次拦截所有流量,要求重新认证。这时候闪连会表现为连接中断、反复重连或者显示已连接但打不开网页,看起来像是闪连出了问题,其实是热点那一侧需要重新登录。
- 发现网页突然打不开时,先打开闪连查看状态,如果一直在重连,先点断开,并暂时关闭断网保护,让手机回到普通状态。
- 按前面介绍的方法重新触发认证页面,完成验证码或者条款确认,等页面提示成功以后,再用浏览器确认普通网页可以打开。
- 重新打开闪连并连接,恢复断网保护等设置,整个过程通常不超过两分钟,熟悉以后甚至可以在一杯咖啡还没喝完之前处理好好几次。
还有一个容易被忽略的原因:新版本的手机系统默认会为每个 Wi-Fi 使用随机的私有地址,某些热点把设备地址和认证状态绑定在一起,一旦地址变化,就要求重新认证。如果你在同一家店里频繁被要求重新登录,可以在该热点的详细设置里查看是否开启了私有地址,按需要调整,但请理解这项功能本身也是一种隐私保护,关闭前请权衡利弊。
电脑上的做法:Windows 和 Mac 连公共 Wi-Fi 的顺序
笔记本电脑遇到的情况和手机类似,只是弹出认证页的方式有所不同。Windows 电脑连上需要认证的热点后,通常会自动打开默认浏览器显示认证页,Mac 电脑则会弹出一个独立的小窗口。如果电脑上的闪连VPN设置了开机自动连接,它同样会抢在认证之前接管网络。
- 连接热点之前,先在电脑版闪连里断开连接,并暂时关闭自动连接和断网保护一类的选项,具体名称以你使用的客户端版本为准。
- 在系统的网络列表里选择热点,等待认证页出现;Windows 上如果没有自动打开,可以手动启动浏览器访问任意普通网页,Mac 上可以在网络设置里断开再重新加入该网络。
- 认证完成后先确认普通网页能打开,再在闪连里点击连接,连接成功后恢复刚才关闭的选项,并在需要时检查浏览器是否已经走加密通道。
顺手做好的安全习惯
认证过程本身是在未加密状态下进行的,所以这段时间要尽量短,也不要在认证页以外做其他事情。下面几条习惯很简单,但能明显降低在公共网络上遇到风险的可能。
- 认证期间只做认证这一件事,不要趁闪连未连接的空档去登录邮箱、网银或者工作账号,等加密连接建立之后再处理这些重要事务会更稳妥。
- 留意热点名称是否与店内张贴的一致,警惕名称相似但多了一个字母或者后缀的热点,这类热点可能是他人设置的,不要轻易连接和填写个人信息。
- 认证页面如果要求提供与上网无关的敏感信息,比如身份证号全号或者银行卡号,请谨慎判断,必要时向店员确认页面是否由店方提供。
- 离开之后在手机的 Wi-Fi 列表里忘记这个热点,避免下次路过时手机自动连上,又在闪连未连接的状态下产生一段未加密的流量。
此外请遵守所在地的法律法规和场所的上网规定,公共网络通常有自己的使用条款,闪连的作用是保护你的数据在传输过程中不被窥探,而不是用来绕过场所的正常管理。
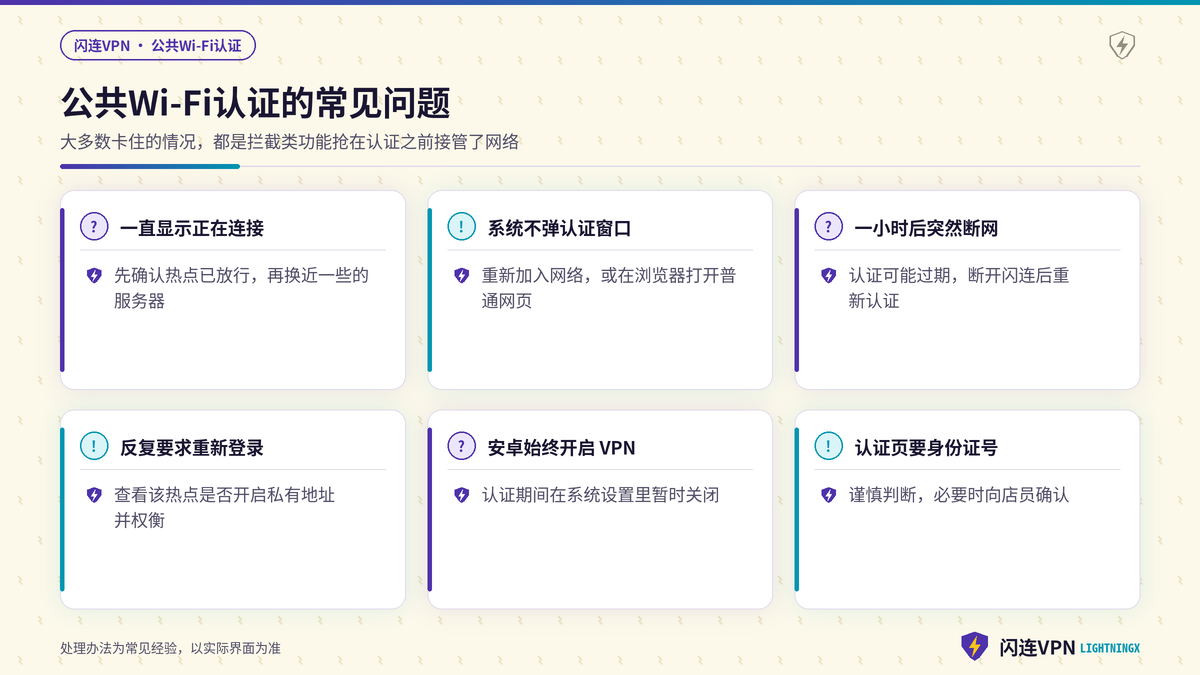
公共 Wi-Fi 认证的常见问题
认证成功了,闪连还是一直显示正在连接
先确认不开闪连时普通网页能否打开,如果能打开,说明热点已放行,可以在闪连里换一个距离近一些的服务器再试。有些公共热点会限制部分端口或者协议,如果你使用的版本支持切换连接协议,可以换一种协议尝试,仍然不行就换一个网络环境。
每次都要关一遍断网保护,有没有更省事的办法
如果你经常出入同一家店或同一家酒店,可以在认证完成后立即连接闪连,之后在认证有效期内一般不需要重复操作。至于能否为特定热点设置例外规则,取决于你使用的闪连版本是否提供相关选项,没有的话,按本文的顺序手动处理是最稳妥的方式。
酒店网络认证后能用,连上闪连就特别慢
酒店网络在晚间高峰时段往往比较拥挤,热点本身的带宽有限,经过加密隧道后速度可能进一步下降。可以先不开闪连测一下速度,如果本身就很慢,说明瓶颈在酒店网络;如果差距特别大,再尝试更换服务器地区,选择距离较近的线路。
用手机热点给电脑上网,需要认证吗
用自己的手机开热点给电脑上网,不涉及公共场所的门户认证,所以不会出现本文描述的问题。你可以直接在电脑上打开闪连,也可以只在手机上连接闪连,但请注意,手机上的加密连接不一定会覆盖通过热点共享出去的流量,以你设备的实际表现为准。
小结:记住一句话,先认证、再连接、再恢复
把整个过程浓缩下来就是三个动作:连热点前让闪连VPN暂时断开并关闭拦截类功能,认证完成并确认放行后再连接闪连,连接成功后立刻恢复断网保护和自动连接。只要按这个顺序来,无论是咖啡馆、酒店还是机场,认证页都不会再和加密连接互相打架,公共网络里的数据也能尽快回到受保护的状态。