
开着闪连导致Postman请求超时或证书报错时,先确认目标API在浏览器能否打开,再检查Postman代理是否与系统VPN重复冲突,并核对系统时间与是否被中间人软件拦截。接口调试既走系统网络栈,也可能在工具内自设代理;两层叠在一起时,常见表现是握手很久、TLS报错、个别环境能通个别不通。本文按浏览器对照、代理去重、证书与时间核对、换节点与直连对比推进。以API提供方与闪连当前说明为准;不要为了通请求去关闭合法证书校验后访问不明站点。
调试环境最怕“工具里一套代理、系统里又一套”。先画清流量路径,再改设置,比连着换Collection变量更有效。把路径说清楚以后,超时和证书两类错误也能分开处理,而不是混在同一个工单标题里反复试错。
先用同一主机地址在浏览器打开文档入口或打一个简单的健康检查;浏览器都超时,问题在网络或目标服务;浏览器正常而Postman失败,才重点查工具代理与证书。这一分工能节省大量无效重试。
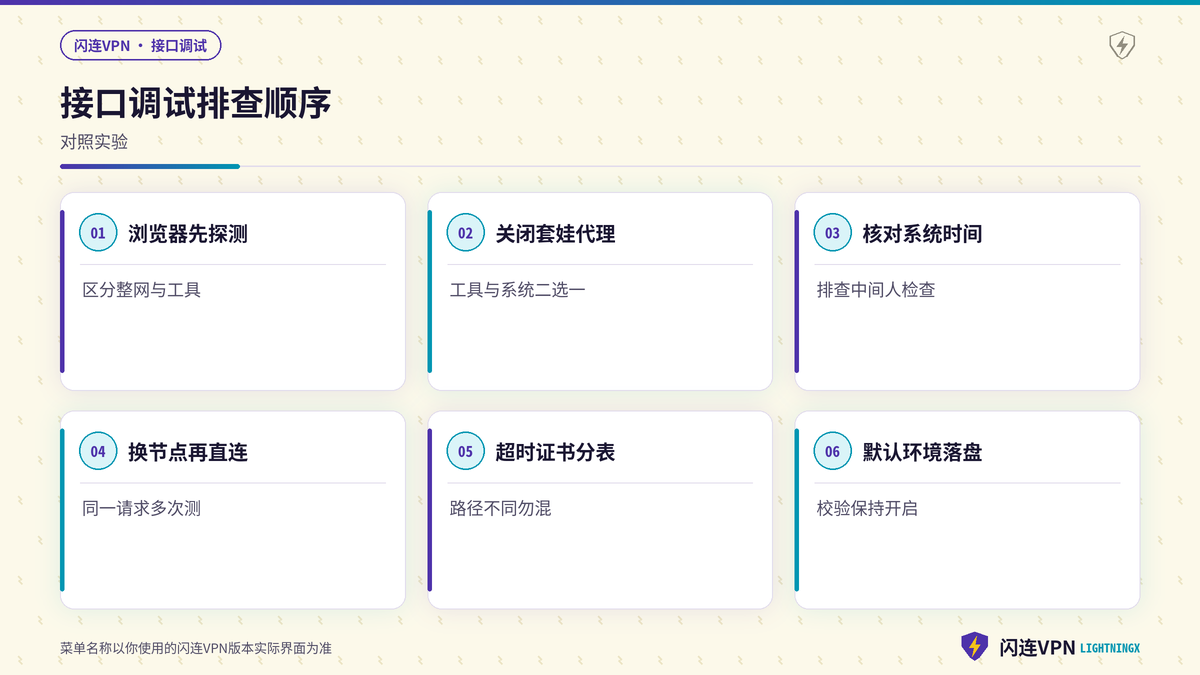
先确认目标API在浏览器能否打开
把Postman里正在请求的基础地址放到浏览器试访问,或用一个公开的健康检查路径。不要带上未脱敏的密钥参数。若浏览器在开着闪连时也失败,先按通用联网排查:是否已连接闪连、节点是否稳定、目标是否本身故障。若浏览器成功而Postman失败,说明系统隧道大致可用,问题更可能在Postman自身代理、SSL校验或请求配置。把这一步当成所有后续实验的门禁。
- 记录当前闪连节点名称与连接状态,再用浏览器访问同一主机的健康检查或文档入口,写下是否成功以及大致耗时。
- 浏览器成功后,在Postman用最简单的GET或官方示例请求复现,不要一上来带一长串未经验证的环境变量。
- 若仅带鉴权的请求失败、公开健康检查成功,优先查Token与环境变量,而不是先怪闪连或节点质量。
- 把浏览器结果与Postman结果写成对照行,后续每次改代理都回看这两格是否变化,避免凭感觉下结论。
- 目标服务返回明确的业务错误码时,说明网络已通,应转向接口参数与权限,而不是继续盲目换节点。
Postman代理设置不要与系统VPN重复冲突
闪连已经在系统层接管流量时,Postman若再手动填一层HTTP代理,等于套娃。表现可能是超时、连接重置,或只有关闭工具内代理才成功。到Postman代理设置中确认是否开启了自定义代理;若闪连已全局或已把Postman纳入代理范围,工具内代理通常应关闭或按团队文档统一,具体开关名称以当前Postman版本为准。改完后只重发同一条探测请求,确保一次只改一个条件。
- 打开Postman代理相关设置,查看是否启用了自定义主机与端口;若启用,先关闭并保存后再发同一条探测请求做验证。
- 确认闪连分应用或模式已按预期覆盖Postman;若希望工具走直连,应在闪连侧设直连,而不是再叠一层工具代理。
- 公司旧文档若要求填写代理,先确认该代理是否仍可用;过期代理地址会让开着闪连时的路径更难解释清楚。
- 每改一次代理设置只发同一条探测请求,记录耗时与完整错误文案,避免同时改Header与代理导致结论混乱。
- 团队共享调试规范时,把“系统闪连已开则工具内代理关闭”写成本地约定,减少新人各自发明一套配置。
证书报错时核对系统时间与中间人拦截
证书错误常见原因包括系统时间不准、公司安全软件做HTTPS检查、以及重复代理导致证书链异常。先核对系统时间是否自动同步;再按公司IT政策,暂时排除可识别的中间人检查软件做对照。不要一见证书报错就在Postman里关闭SSL校验并访问陌生地址,那会掩盖真实风险。对已知可信的内部API,是否调整校验策略必须以团队安全规范为准,而不是个人临时图方便。
- 在系统日期时间设置中确认自动校时已开启,并与当前时区一致,然后再重发请求观察证书错误是否消失。
- 若仅公司电脑失败、个人电脑正常,优先排查安全软件的HTTPS检查与闪连叠加,而不是先改业务接口代码。
- 需要保留校验证书时,把完整错误文案保存到工单,便于与API提供方或IT同事对齐,勿只截半句含糊描述。
- 对自签证书的内部环境,按安全规范登记主机名单,而不是对整个Postman关闭全局校验后到处乱试。
换节点并对比直连同一请求
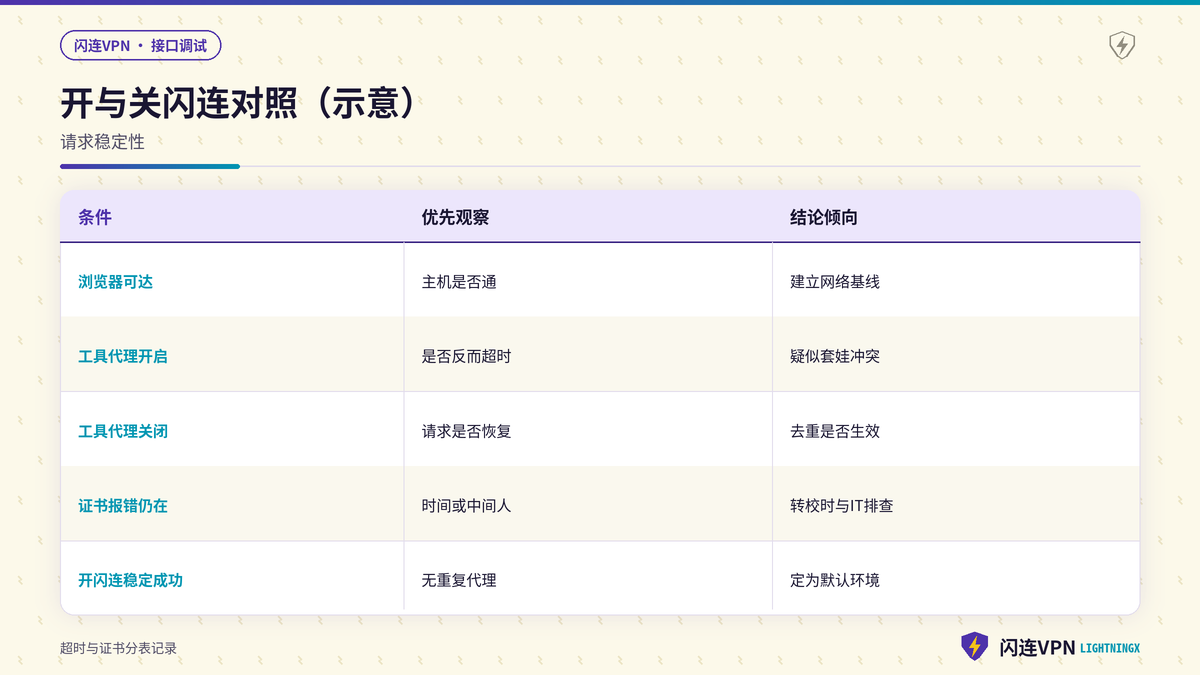
保持请求集合不变,只切换闪连节点,观察超时是否改善;再断开闪连,用同一请求直连对比。若直连成功、开闪连失败,继续优化节点或把Postman设为直连;若直连也失败,问题在目标服务、本地DNS或请求本身。对比时固定超时时间与重试次数,避免主观感觉。节点名称、是否直连、错误类型三项必须写进同一张表,以后值班才能复现。
- 选两个延迟不同的节点各测三次同一请求,记录成功次数与平均耗时,避免把单次偶然成功当成稳定结论。
- 断开闪连后重复三次同一请求,写进对照表;只有直连稳定成功时,才考虑给Postman单独加直连策略。
- 若所有节点均证书报错而直连正常,回到时间与中间人排查,不要无意义地在节点列表里来回切换。
- 对照期间不要升级Postman大版本,防止TLS实现变化与网络变量缠在一起,导致无法解释当次结果。
- 找到稳定组合后,把环境说明写成“闪连开、节点固定、工具代理关、校验证书开”,作为团队默认调试环境。
请求超时与证书报错要分开建对照表
超时更常指向路径、节点或套娃代理;证书报错更常指向时间、中间人或错误的校验例外。两类问题若写在同一行“网络不行”里,会把排查顺序打乱。建议超时表关注节点与代理路径,证书表关注系统时间、安全软件与校验开关。闪连仍然是共同变量,但实验设计要分开。这样交接给同事时,对方也能顺着你的表继续,而不是从头猜测。
- 超时表至少包含节点、工具代理开关、是否直连、耗时与是否成功五列,填满后再决定下一步动作。
- 证书表至少包含系统时间是否自动同步、是否有HTTPS检查软件、校验是否开启、完整错误摘要四列以便复盘。
- 同一天内不要把两类实验交叉改设置;先收口一类,再开另一类,避免变量互相污染实验结论。
- 若两类同时出现,先解决证书与时间,再测超时,因为证书失败往往更早打断握手,掩盖真实耗时。
以API提供方与闪连说明为准且勿随意绕过证书校验
海外API的访问策略、IP允许列表与证书要求以提供方文档为准;闪连能力以当前客户端为准。调试时优先修复时间、代理冲突与节点问题,而不是关闭证书校验去访问来路不明的站点。若必须在受控环境对自签证书做例外,应限制在明确的内部主机,并遵守公司安全政策。本文只讨论开着闪连时的Postman排查,不提供绕过合法校验访问不明站点的做法。
- 提供方变更证书或强制最低TLS版本后,先更新系统与Postman,再判断是否仍与闪连隧道有关,避免误判。
- 不要同时开多个VPN或系统代理,以免握手路径不清晰,错误信息也无法解释,对照表也会失去意义。
- 把含密钥的Environment不要发到公开频道;排查网络时用脱敏后的示例请求即可,降低凭证泄漏风险。
- 把浏览器对照、工具代理去重、时间与证书核对、节点与直连对比、安全验收写成接口调试卡留用。
环境变量与代理容易搅在一起
有人把代理主机写进环境变量,再在系统开闪连,结果Collection一切换就时好时坏。建议代理相关只放在Postman全局代理设置或系统层之一,环境变量专注Token与Base URL。排查时先禁用可能覆盖代理的环境变量,确认网络稳定后,再逐项加回业务变量。这样能把“环境切换导致的假网络故障”从真正的闪连问题里剥离出来。
- 复制一份精简环境,只保留Base URL做连通性测试,确认无误后再导入完整变量集,避免一次引入过多未知项。
- 发现某环境一启用就超时,对比该环境多出的代理相关键,优先删掉重复代理配置,再观察请求是否恢复稳定。
- 个人笔记本与公司电脑分别维护调试说明,避免把公司强制代理策略原样带到家庭网络造成二次冲突。
接口调试问题总复盘
- 第一步用浏览器确认目标主机在开着闪连时是否可达,从而区分整网问题与Postman工具问题,并留下基线。
- 第二步关闭与系统VPN重复的Postman自定义代理,或改为在闪连侧明确直连与代理策略,一次只改一处。
- 第三步核对系统时间,排查中间人检查软件,保留合法证书校验,不对不明站点关闭校验后继续访问。
- 第四步换节点并做直连对照,用同一请求多次测量,把稳定组合写成团队默认调试环境说明以便交接。
- 第五步以API提供方与闪连说明为准,保护密钥与令牌,把完整调试卡留给日常联调与值班同事使用。
常见误区与可执行的备用方案
常见误区包括:浏览器没测就狂改Postman、系统与工具双代理、一见证书错误就关校验、以及用未脱敏请求在群里求帮。更稳妥的备用方案是联调最小集:一条健康检查、代理单一路径、校验证书保持开启、节点固定。临时赶进度时,也可先断开闪连完成关键调试,完成后再连接,作为简化策略。无论哪种方案,都要把成功条件写清楚,避免下次又从零开始。
- 超时与证书错误要分开建工单标签,两者排查路径不同,混在一个标题里容易误导同事并拉长处理时间。
- 若只有WebSocket类请求失败而普通GET成功,单独记录长连接表现,再决定是否换节点或调整超时参数。
- 连续两次在开着闪连、工具代理关闭、校验证书开启的条件下成功,才宣布当前调试环境可以默认使用。
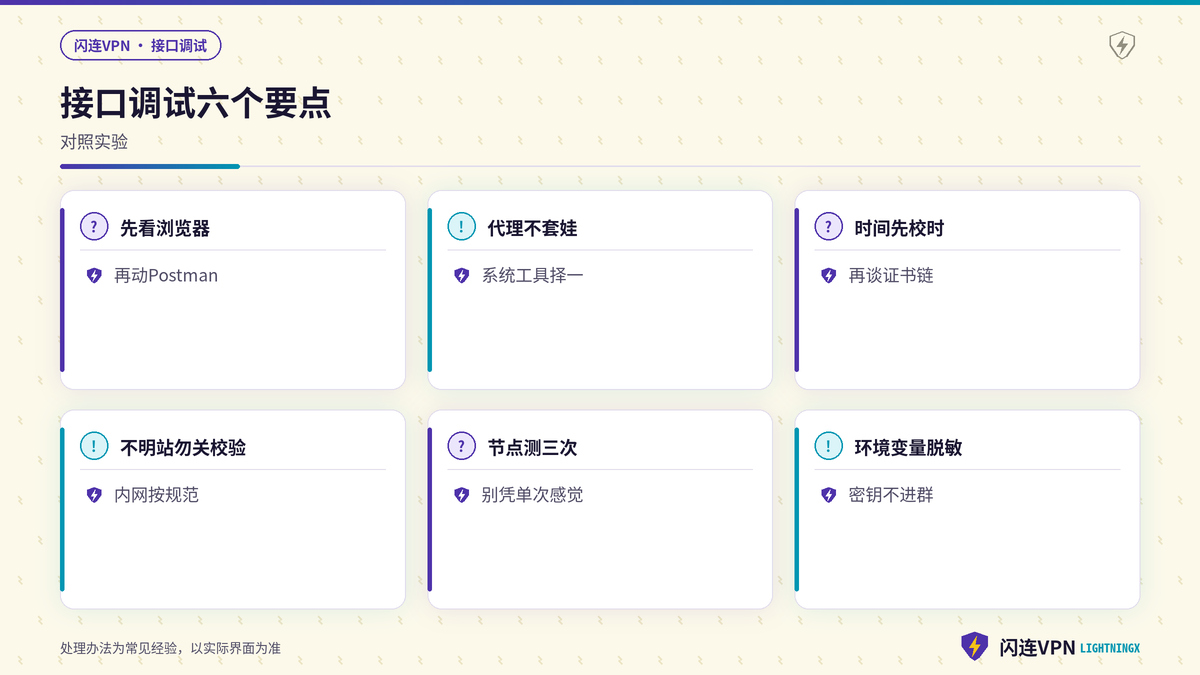
- 口令可记为:先看浏览器,代理不套娃,时间证书先核,再换节点对照,最后才动业务变量与鉴权信息。
这类问题还会问什么
用户常问:为什么命令行工具正常Postman失败?两者代理继承方式不同,仍按本文做工具内代理检查。也有人问:是否该把Postman设为直连?若仅调试可直连的接口可以;调试必须走隧道的海外API则应让工具走闪连且不要再套一层代理。还有人问:能否忽略证书错误?对不明站点不可以;对自签内部API按安全规范处理。具体按钮与策略以当前工具与提供方说明为准。
- 若桌面Postman失败而网页控制台正常,说明账号与权限可能无妨,焦点应回到本地代理栈与证书链核对。
- 若错误随高峰时段出现,把时间段列入对照表,区分目标限流与隧道拥塞,避免只在夜间测一次就下结论。
- 若同一Collection在同事电脑成功、你这边失败,优先对齐代理设置与系统时间,而不是先怀疑接口本身变更。
- 最终验收标准应是:开着闪连、无重复代理、证书校验开启、同一探测请求在固定节点下稳定成功可复现。