
浏览器能上代码平台、终端却超时,多半是闪连用的是系统代理,而 git、pip、npm 默认不读它。可以改用 TUN 这类全局模式(以当前版本为准),或者给终端设置 https_proxy、git config 等代理,用完再取消。
这是开发者最常遇到的困惑之一:闪连VPN 显示已连接,浏览器里打开仓库页面飞快,可一回到终端,克隆仓库卡在百分之零,安装 Python 包报超时,前端项目装依赖一直转圈。很多人以为是节点不行,反复切换也没用。其实问题不在节点,而在于“流量有没有被交给闪连”。下面按“先判断原因、再确认端口、再分工具设置、最后恢复”的顺序,一步一步把命令行的网络问题理顺。
为什么浏览器行、终端不行
在电脑上,VPN 客户端把流量“接管”过来的方式大致有两种。一种是设置系统代理:客户端在本机开一个代理端口,再把系统的代理设置指向这个端口,浏览器等遵守系统代理设置的程序就会自动把请求发给它。另一种是虚拟网卡方式,也就是常说的 TUN 模式:客户端创建一块虚拟网卡,把整台电脑的网络流量都引进隧道,任何程序都不需要单独配置。
问题就出在第一种方式上。浏览器会主动读取系统代理,所以能正常访问;而 git、pip、npm、curl 这类命令行工具,在大多数系统上默认只看环境变量或自己的配置文件,并不读取图形界面里的系统代理设置。于是出现了一个奇怪的局面:同一台电脑、同一时刻,浏览器走了闪连,终端却还在用本地网络直接连接,自然就超时或者极慢。
如果闪连工作在 TUN 这类全局模式下,所有流量都会经过虚拟网卡,终端通常也就不会出现这个问题。闪连在 Windows 等平台上提供代理模式和 TUN 模式的选择,具体名称、入口和可用平台以当前版本界面为准。
第一步:确认闪连当前模式和本地代理端口
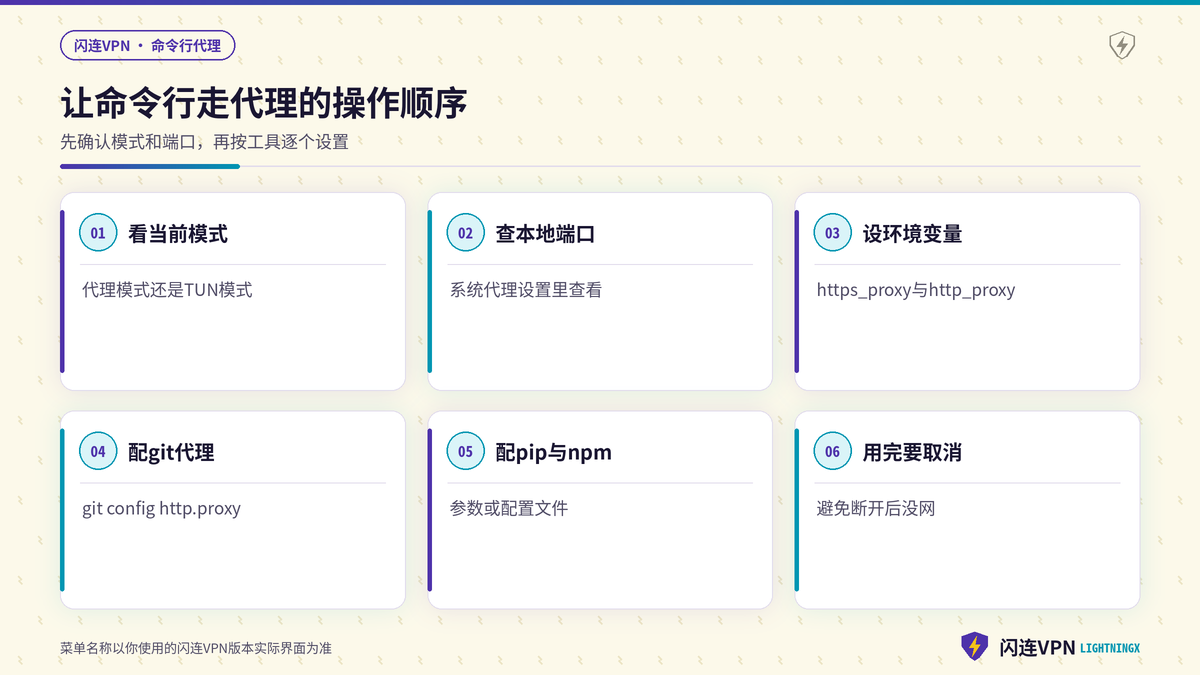
动手设置之前,先搞清楚两个信息:闪连现在工作在哪种模式下,以及如果是代理模式,本地代理端口是多少。前者决定你是否需要额外设置,后者决定你在终端里要填什么。
- 打开闪连,进入设置页面,查找与代理方式相关的选项,常见的入口在 VPN 设置一类的页面中,选项可能显示为代理模式或 TUN 模式。若你看到当前是代理模式,就说明它在用系统代理接管浏览器流量,终端需要另外处理。
- 最省事的办法是直接切换到 TUN 模式,然后重新连接,再回到终端测试克隆仓库或安装依赖。若这样就恢复正常,后面的步骤都可以省略,只是要知道这种方式会让整台电脑的流量都走隧道,资源占用相对多一些。
- 如果切换 TUN 模式后电脑出现上不了网等异常,或者你更希望只让终端单独走代理,就保留代理模式,接着去查本地代理端口。闪连客户端里如果直接显示了端口号,以客户端显示为准。
- 客户端里找不到端口时,可以看系统的代理设置。在 Windows 上打开设置里的网络和 Internet,进入代理页面,查看手动设置代理中的地址和端口;在 macOS 上打开系统设置里的网络,选中当前网络后进入详细信息的代理页面,查看网页代理或安全网页代理一栏的服务器和端口。
通常你会看到地址是本机回环地址 127.0.0.1,后面跟着一个数字端口。把这两个信息记下来,后文所有示例里的“端口号”都替换成你查到的实际数字。在 Windows 的命令提示符里,也可以用下面这条命令直接读出系统代理设置:
reg query "HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings" /v ProxyServer在 macOS 的终端里,则可以输入下面的命令查看当前系统代理,输出里带有 HTTPSProxy 和 HTTPSPort 的两行,就是你需要的地址和端口:
scutil --proxy第二步:给终端设置代理
最通用的方法是设置环境变量。git、pip、curl 等大多数命令行工具都会读取 https_proxy 和 http_proxy 这两个环境变量,设置之后,在同一个终端窗口里运行的命令就会自动走闪连的本地代理。这种方法只影响当前窗口,关掉窗口就失效,非常适合临时拉代码、装依赖。
macOS 和 Linux:export 的写法与取消方法
在 macOS 的终端或者 Linux 的 Shell 里,输入下面两行即可。等号后面填写本机地址和端口,不要有空格;有些系统上的工具对大小写敏感,所以小写和大写的变量名可以都设置一遍,覆盖得更全面:
export https_proxy=127.0.0.1:端口号
export http_proxy=127.0.0.1:端口号
export HTTPS_PROXY=127.0.0.1:端口号
export HTTP_PROXY=127.0.0.1:端口号
设置完成后,可以用 git ls-remote 加上任意一个公开仓库的地址做测试,能很快列出分支信息,就说明终端已经走了代理。用完之后,输入下面这行命令取消,当前窗口就回到直接连接的状态:
unset https_proxy http_proxy HTTPS_PROXY HTTP_PROXY如果你几乎每天都要用,可以把设置写成两个快捷命令放进 Shell 的配置文件,比如定义一个开启代理的别名和一个关闭代理的别名,需要时输入一个词就能切换,比每次手打四行方便得多。不建议把代理直接写死在配置文件里常驻生效,否则闪连一断开,所有新打开的终端都会连不上网。
个别工具要求代理地址必须带协议前缀,也就是在地址前面加上字母 http、一个冒号和两个斜杠。如果某个命令报出代理地址格式错误一类的信息,就按这个格式补上前缀再试一次。
Windows PowerShell 与 CMD 的写法
Windows 上常用的终端有 PowerShell 和命令提示符两种,写法不同,不能混用。在 PowerShell 里,用下面的方式设置当前会话的环境变量,取消时用后面的 Remove-Item 命令:
$env:HTTPS_PROXY="127.0.0.1:端口号"
$env:HTTP_PROXY="127.0.0.1:端口号"
Remove-Item Env:HTTPS_PROXY
Remove-Item Env:HTTP_PROXY
在命令提示符里则使用 set 命令。注意等号两边不要留空格,取消时把等号后面留空即可。这两种设置都只对当前窗口有效,新开一个窗口需要重新设置:
set HTTPS_PROXY=127.0.0.1:端口号
set HTTP_PROXY=127.0.0.1:端口号
set HTTPS_PROXY=
set HTTP_PROXY=
在 Windows 上还有一个常见坑:一些编辑器内置的终端在启动时继承的是编辑器自己的环境,如果你是在编辑器打开之后才改的系统级环境变量,需要完全重启编辑器才能生效。临时在内置终端里用上面的命令设置,则立即生效。
第三步:给单个工具单独设置
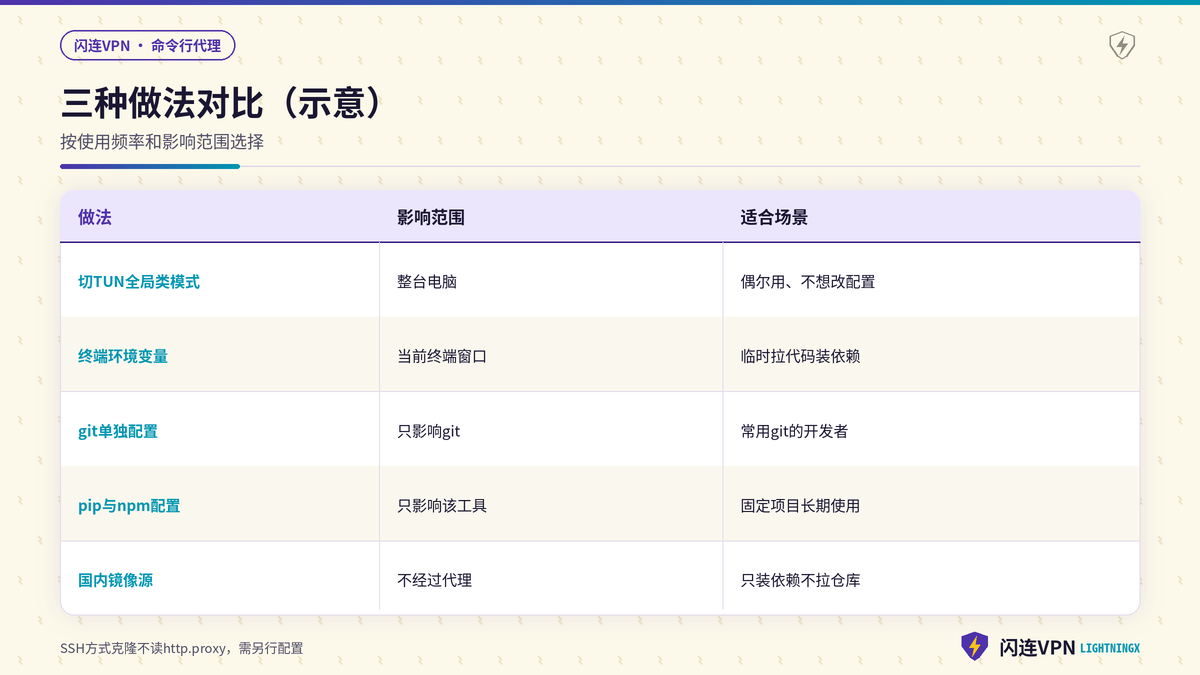
环境变量的好处是通用,缺点是每个窗口都要设置一遍。如果你只是某一个工具经常出问题,或者希望长期生效又不想影响别的程序,可以只给这个工具单独配置代理。下面分别说明 git、pip 和 npm 的做法。
git config http.proxy 与 SSH 方式克隆的区别
git 自带代理配置项,使用全局参数设置后,所有仓库的网络操作都会走这个代理,不再依赖环境变量。设置和取消的命令如下,取消用的是 unset 参数:
git config --global http.proxy 127.0.0.1:端口号
git config --global https.proxy 127.0.0.1:端口号
git config --global --unset http.proxy
git config --global --unset https.proxy
这里有一个非常关键的区别:http.proxy 只对用 https 地址克隆的仓库生效。如果你的仓库地址是以 git 加 @ 符号开头的 SSH 形式,这个配置完全不起作用,SSH 连接走的是另一套机制。这也是很多人“明明配了代理还是超时”的原因。
对 SSH 方式,有两个处理思路。第一个是把远程地址换成 https 形式,用 git remote set-url 命令修改即可,然后配合上面的 http.proxy 使用。第二个是在用户目录下的 SSH 配置文件里,为代码托管平台的主机单独写一段代理规则,例如在 macOS 和 Linux 上借助系统自带的 nc 命令,写法大致如下,其中主机名换成你实际使用的平台:
Host 代码托管平台主机名
    ProxyCommand nc -X connect -x 127.0.0.1:端口号 %h %p
Windows 上的 Git 自带了 connect 工具,对应的写法略有不同,可以在 ProxyCommand 后面改用 connect 加上 -H 参数和代理地址。配置完成后用 ssh -T 加上平台的用户名和主机测试连接,能看到欢迎信息就说明 SSH 已经走了代理。
pip 的 –proxy 参数与配置文件
pip 支持在命令里直接带上代理参数,适合偶尔安装一两个包。如果想长期生效,可以写进 pip 的配置文件,在 macOS 和 Linux 上通常是用户目录下的 pip.conf,在 Windows 上是 pip.ini,也可以直接用 pip config 命令写入,省去找文件的麻烦:
pip install 包名 --proxy 127.0.0.1:端口号
pip config set global.proxy 127.0.0.1:端口号
pip config unset global.proxy
如果你使用虚拟环境,pip config 默认写入的是用户级配置,对所有虚拟环境都生效。取消时同样用 unset 命令,或者直接删除配置文件里对应的那一行。遇到证书校验错误时,先确认系统时间是否准确,不要随手关闭证书校验。
npm config set proxy 的写法
npm 的代理配置分为 proxy 和 https-proxy 两项,通常两项都要设置。npm 对地址格式的要求比 git 和 pip 更严格,必须写成带协议前缀的完整代理地址,也就是在 127.0.0.1 前面加上字母 http、冒号和两个斜杠,再接冒号和端口号。设置与取消的命令形式如下:
npm config set proxy 完整代理地址
npm config set https-proxy 完整代理地址
npm config delete proxy
npm config delete https-proxy
设置完成后,可以用 npm config get proxy 查看当前值,确认没有写错。如果你使用的是 yarn 或 pnpm,它们也有各自的代理配置项,名称与 npm 类似,在各自的配置命令里设置即可。依赖包里如果有需要额外下载二进制文件的项目,这些下载有时走的是单独的地址,仍然超时的话,可以配合环境变量一起使用。
用完如何恢复,避免断开 VPN 后命令行没网
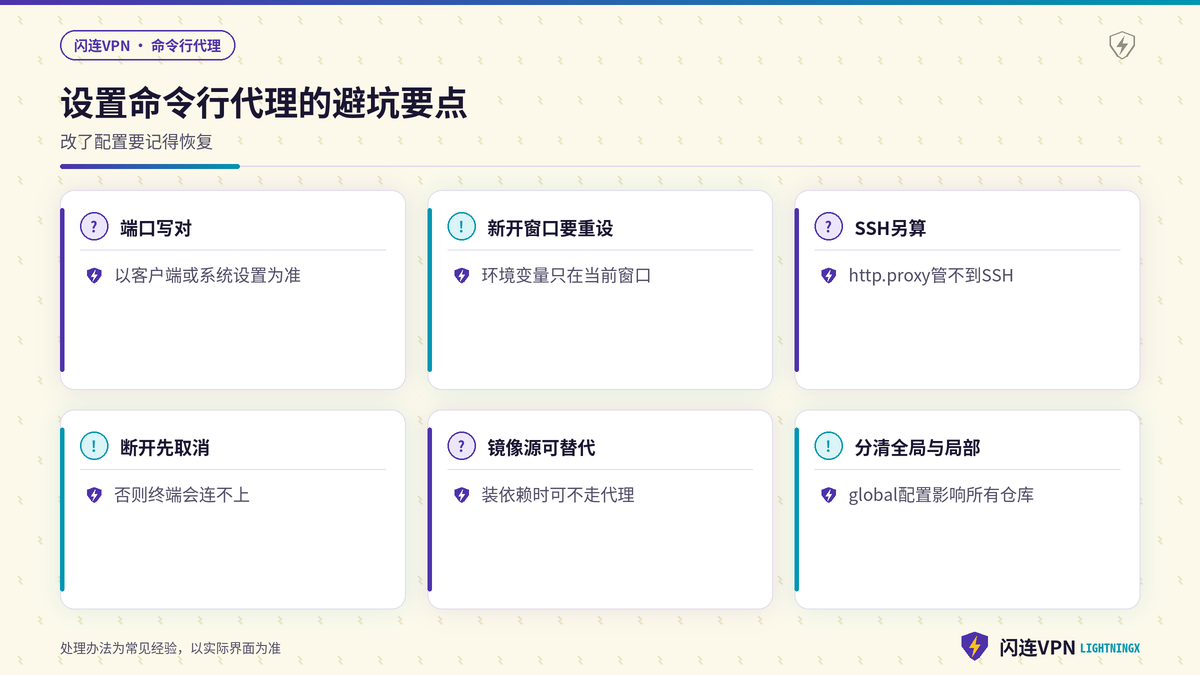
给工具单独设置代理有一个副作用:配置是持久保存的。哪天你断开了闪连,或者换到一台不需要代理的网络环境,这些工具还会固执地去连本地那个已经不存在的代理端口,结果就是 git、pip、npm 全部报“连接被拒绝”。很多人遇到这种情况会以为是网络坏了,实际上只是代理配置没有撤销。
- 断开闪连之前,回忆自己设置过哪些持久配置,用上文对应的 unset 或 delete 命令逐一取消,git、pip、npm 各自检查一遍,确保不留下指向本地端口的配置。
- 环境变量方式只在当前窗口有效,关闭窗口即自动恢复;但如果你把 export 写进了 Shell 配置文件,就需要删掉那几行,再重新打开终端才能真正恢复直连。
- 想快速确认是否还有残留,可以分别运行 git config –global –get http.proxy、pip config list 和 npm config get proxy,输出为空或者显示 null,就说明已经清理干净。
- 如果你经常在开启和断开闪连之间切换,推荐只用环境变量加快捷别名的方式,不做持久配置,这样断开闪连后新开一个窗口就是干净的状态,最不容易出错。
国内镜像源的替代方案与适用场景
如果你的需求只是安装 Python 包或前端依赖,其实还有一个不需要代理的思路:使用国内的镜像源。清华大学、阿里云、腾讯云等机构都提供了 Python 包和 npm 包的国内镜像,下载速度通常很快,也不依赖闪连是否连接。设置方式是用 pip config set global.index-url 加上镜像地址,或者用 npm config set registry 加上镜像地址,具体地址以各镜像站公布的为准。
镜像源也有它的局限,选用之前最好心里有数,下面三点是实际使用中最常碰到的情况,可以据此决定哪些场景用镜像、哪些场景用代理:
- 镜像同步存在一定的延迟,刚刚发布的新版本可能要等一段时间才能在镜像上装到,急着用最新版本时,直接通过闪连代理访问原站更可靠。
- 镜像只解决包的下载问题,克隆代码仓库、访问在线文档和提交代码仍然需要连接原平台,这部分还是要靠前面讲的代理设置来完成。
- 有些依赖包在安装过程中会去原站点下载额外的二进制文件,镜像覆盖不到这部分,此时可以在使用镜像的同时临时设置环境变量代理。
所以比较实用的组合是:装依赖优先用镜像,拉仓库和推代码再配合闪连的代理设置,两种方式互相补充,开发效率最高。
需要提醒的是,同时配置镜像源和代理时,镜像站的请求也会经过代理绕到境外再回来,反而可能变慢。如果你已经设置了镜像,可以只给 git 配代理,pip 和 npm 保持直连,各取所长。
常见问题
设置了 https_proxy,git clone 还是超时怎么办?
先看仓库地址是不是 SSH 形式,SSH 不读这个变量;再确认端口号与系统代理里显示的一致,并检查闪连是否仍处于已连接状态。也可以临时切换 TUN 模式对照,若立刻恢复,就说明是代理配置本身的问题。
切换 TUN 模式后电脑反而上不了网了?
个别电脑上的虚拟网卡可能与安全软件或其他网络工具冲突。可以先切回代理模式恢复上网,再按本文给终端单独设置代理;若一定要用 TUN 模式,可尝试暂时关闭冲突的软件后重连,具体以实际情况为准。
Docker 拉取镜像也超时,能用同样的方法吗?
Docker 的拉取由后台服务完成,不读取终端里的环境变量,需要在 Docker 自己的代理设置或服务配置里填写代理地址。桌面版通常在设置的资源或代理页面里修改,修改后重启 Docker 才会生效。
总结一下,开着闪连VPN 时终端里的 git clone、pip、npm 超时,根本原因是命令行工具不读系统代理。最省事的是切到 TUN 这类全局模式;想精细控制,就先查清本地端口,再用环境变量或各工具的代理配置单独设置,SSH 克隆要另行处理。用完记得取消持久配置,装依赖时也可以搭配国内镜像源,这样开发环境的网络就能稳定顺畅。