
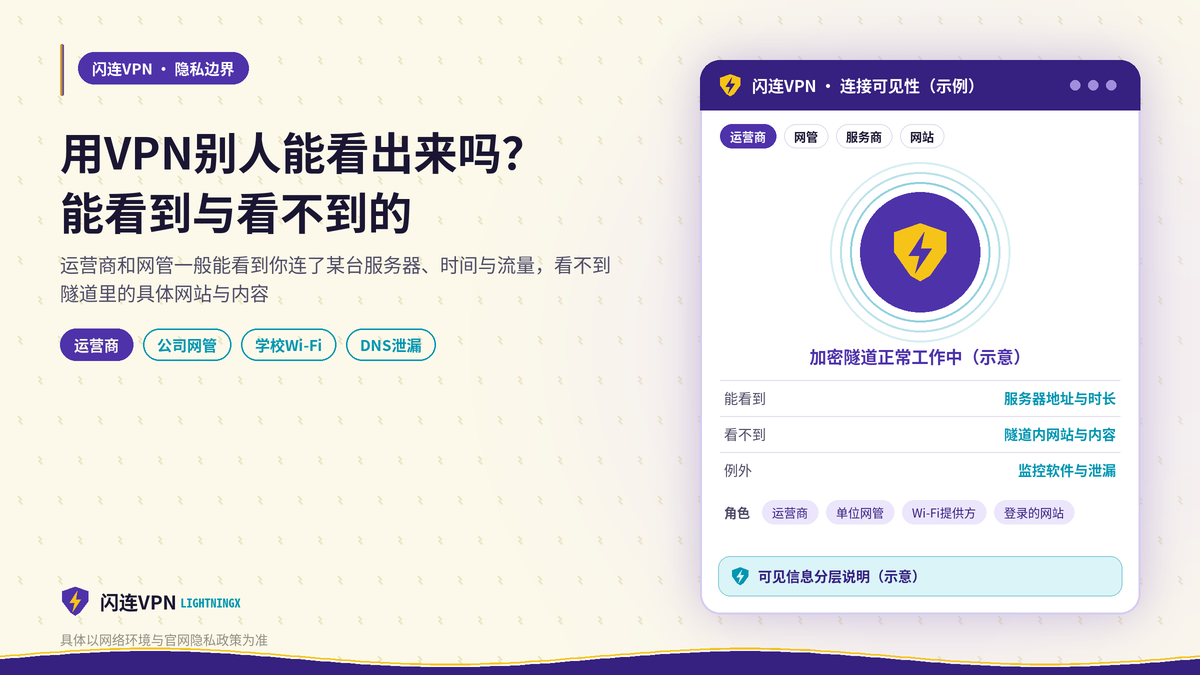
用闪连VPN时,运营商和公司、学校网管一般能看出你在连某台服务器,以及连接时间和流量大小,但看不到加密隧道里的具体网站和内容。例外是单位电脑装了监控软件、部分流量直连或 DNS 泄漏,服务商能看到什么以官网为准。
很多人第一次用 VPN 时都会冒出同一个疑问:我在家里连宽带、在公司连内网、在宿舍连校园 Wi-Fi,打开闪连之后,提供网络的那一方到底知不知道?他们能看到我上了什么网站吗?这篇文章不讲空泛的概念,而是按“谁在看”“能看到什么”“看不到什么”“哪些情况会例外”四个层次拆开说明,并给出你可以自己动手核对的步骤,帮助你对自己的上网隐私边界有一个清楚、实际的判断。
先弄清楚:一条网络连接经过哪些人的手
在讨论“能不能看出来”之前,先把一条网络连接的路径理顺。你的手机或电脑发出的数据,先经过你所连的路由器或无线接入点,这一段归家里、公司或学校的网络管理方;然后进入宽带或移动网络运营商的线路;再到达目标网站的服务器。没有 VPN 时,这几方在各自的环节上都能看到一部分信息,例如你访问的域名、对方服务器的地址,以及未加密页面的内容。
开启闪连VPN之后,路径多了一个环节:你的设备先和闪连的服务器建立一条加密隧道,所有经过隧道的数据在离开你的设备时就已经被加密,等到达闪连的服务器后才解密,再由服务器替你去访问目标网站。这样一来,路由器、网管和运营商看到的就不再是“你在访问某个具体网站”,而是“你的设备在和某台服务器持续交换加密数据”。理解这一点,后面的结论就都顺理成章了。
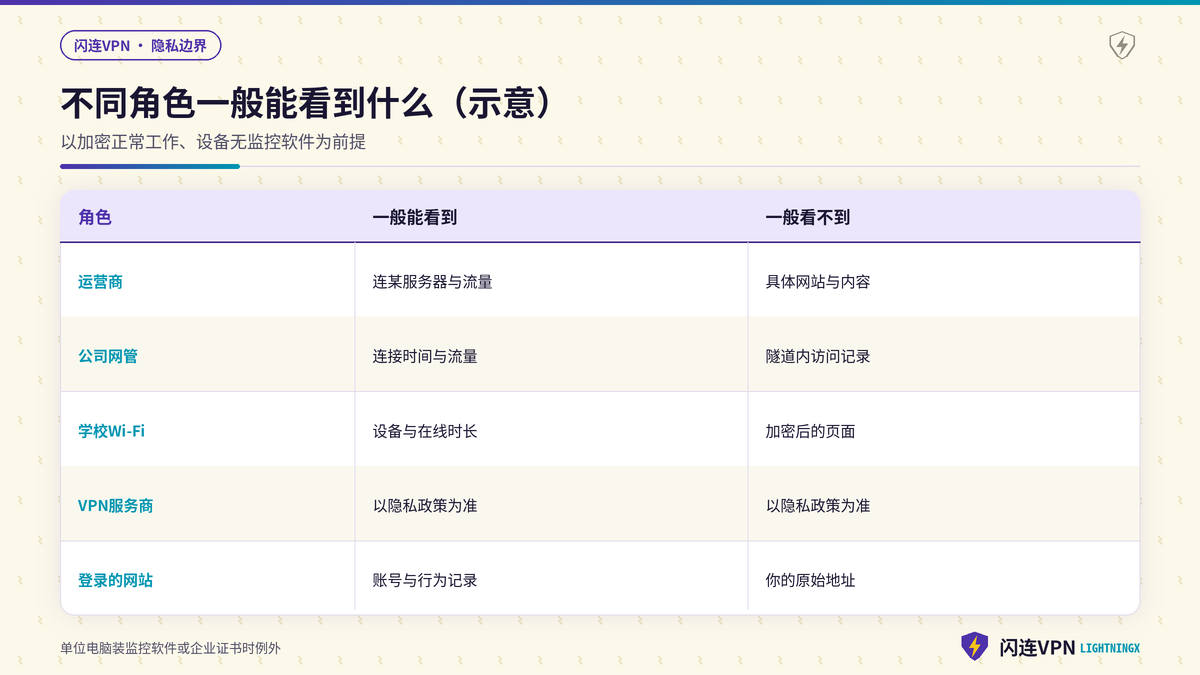
一般能看到的:你在连接某个服务器、连接时间和流量大小
不管是运营商、公司网管还是学校网络中心,他们管理着你接入的那段网络,所以“连接本身”在他们眼里是存在的。具体来说,一般能看到的信息有下面几类,了解它们有助于你判断自己处在什么样的可见范围里。
- 你的设备正在和哪个服务器地址通信。闪连的服务器同样是一台公网服务器,网管在流量统计里能看到你的设备与这个地址之间有大量数据往来,但只凭地址本身,他们看到的只是一串数字,并不能直接读出隧道里的内容。
- 连接开始和结束的时间,以及持续了多长时间。比如你早上九点连上、中午断开、下午又连上,这些时间点在网关日志里通常都会有痕迹,单位网络往往会保存一段时间用于排障和审计。
- 上传和下载的流量大小。你在隧道里看了一小时高清视频,网管看不到视频内容,但能看到这段时间你的设备消耗了多少流量,大流量本身就可能引起注意。
- 连接的特征。部分企业防火墙和运营商设备能根据数据包的节奏、握手方式等特征,判断这是一条 VPN 类的加密连接。所以“完全看不出你在用 VPN”并不是一个可靠的预期,更现实的理解是“能看出你在用,但看不清你在干什么”。
对普通用户来说,记住一句话就够了:网络提供方一般能知道你连上了一台服务器、什么时候连的、用了多少流量,这是由网络的基本工作方式决定的,任何 VPN 都无法让连接本身凭空消失。
一般看不到的:隧道内访问的具体网站和内容
在加密正常工作、设备上没有额外监控软件的前提下,隧道里的东西对网管和运营商来说是不可读的。他们一般看不到你通过闪连访问了哪些具体网站,看不到你在网页上搜索了什么关键词,也看不到你在聊天软件里发了什么消息、在视频网站上看了哪一部片子。即使有人把这些加密数据完整地截获下来,没有密钥也无法把它还原成可读内容。
这也是公共 Wi-Fi 场景下用 VPN 的主要意义。在咖啡馆、机场或酒店连接开放的无线网络时,同一网络里的其他人或者不怀好意的接入点,理论上可以窥探未加密的流量。开着闪连之后,这些流量在离开设备前就已加密,旁人能看到的只是一串无法解读的数据,从而降低了账号密码、聊天内容被截获的风险。
需要强调的是,“看不到”有一个重要前提:数据确实走进了隧道。如果一部分流量因为设置原因没有进隧道,那部分就和没开 VPN 时一样可见。下面要讲的几种例外,正是围绕“数据有没有真正进隧道”以及“设备本身是否可信”展开的。
例外情况:这些时候别人仍然可能看到更多
实际使用中,最容易让人误判的就是例外情况。很多人以为开了 VPN 就万事大吉,结果因为设备、设置或网络细节上的疏忽,暴露的信息比想象中多。下面三种情况最常见,建议逐一对照自己的使用环境。
公司电脑装了监控软件或企业证书
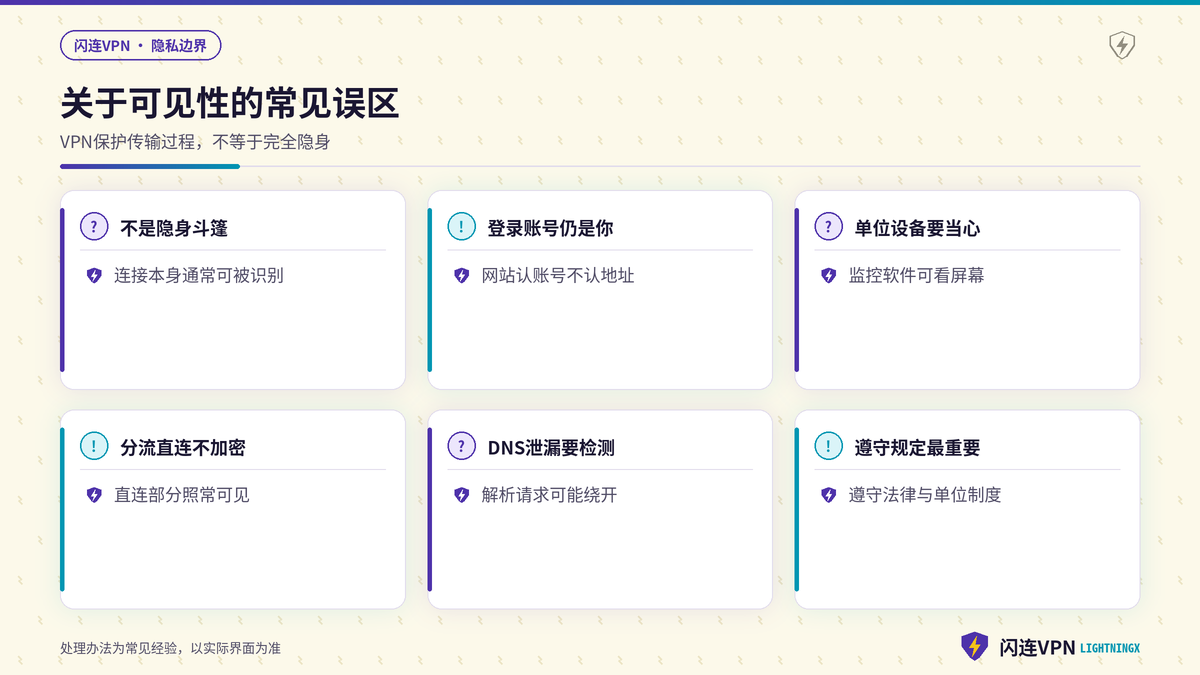
如果你用的是单位配发的电脑,或者手机安装了公司要求的管理描述文件,那么情况就完全不同了。监控软件运行在你的设备上,它可以在数据被加密之前就读取屏幕、浏览器历史、键盘输入或者网页内容,VPN 的加密隧道对它来说形同虚设,因为它根本不需要去截获网络流量。
企业证书也是类似的道理。一些单位会在员工设备上安装自己的根证书,配合网关对网页加密流量做解密检查。只要证书在你的设备上被信任,网关就有能力查看本应加密的网页内容。判断方法并不复杂:在电脑的已安装程序列表里查看有没有终端管理、行为审计类软件;在系统的证书管理或描述文件页面查看是否有单位名义安装的证书和配置。若发现有,就应默认单位能够看到你在这台设备上的大部分活动。
对于公司设备,最稳妥的态度是:它属于单位,单位有权依照规章进行管理,个人私事不要在公司设备上处理。这既是保护自己,也是对单位网络规定的尊重。
分流设置让部分流量直接连接
闪连在不少平台上提供智能模式、分应用代理等分流类功能,可以让一部分网站或应用走代理,另一部分直接连接,具体选项名称和位置以实际界面为准。分流的好处是国内应用不绕路、速度更快,但代价是直连的那部分流量不经过隧道,网管和运营商看到它们的方式与没开 VPN 时完全一样。
如果你在意某些应用的流量是否被看到,可以打开闪连的设置,查看当前使用的是智能模式还是全局模式,在分应用列表里确认目标应用是否被勾选为走代理。在需要更完整保护的场合,例如连接陌生的公共 Wi-Fi,可以临时切换到全局类模式,让所有流量都进入隧道,用完再切回日常习惯的模式。
DNS 泄漏导致域名查询绕开隧道
访问网站之前,设备需要先把域名解析成服务器地址,这个过程叫 DNS 查询。如果系统或某些应用把 DNS 查询发给了本地网络的解析服务器,而不是通过隧道发出,那么即使网页内容是加密的,网管和运营商依然能从解析请求里看出你访问了哪些域名,这就是常说的 DNS 泄漏。
自查办法是在连接闪连后,用浏览器打开一个 DNS 泄漏检测页面,查看结果里显示的解析服务器归属。如果显示的是你本地运营商或单位的解析服务器,就说明存在泄漏。本站另有一篇专门讲 DNS 泄漏检测和修复的文章,可以按其中的步骤逐项处理,常见做法包括关闭系统里手动指定的 DNS、关闭浏览器自带的安全 DNS 指向本地服务器的设置,以及在闪连里开启防泄漏相关选项,具体名称以实际界面为准。
VPN 服务商能看到什么:以官网隐私政策为准
说完了网管和运营商,还有一个角色常被忽略:VPN 服务商本身。数据在你的设备上加密,在闪连的服务器上解密,所以从技术位置上讲,服务商处在一个可以接触到流量的环节。服务商实际会记录哪些信息、保存多久、在什么情况下会提供给他人,并不能靠猜测,只能看它公开的隐私政策和服务条款。
建议你花几分钟做一次核对:在闪连官网或应用内的“关于”“隐私政策”页面,重点查看几个问题,即是否记录你访问的网站、是否记录连接时的原始地址、账号与支付信息如何保存、日志保存多长时间。不同服务商在这些方面的承诺差别很大,读过一遍之后,你对“服务商能看到什么”就会有基于文字依据的判断,而不是道听途说。
另外,账号本身也是一种信息。注册时填写的邮箱、绑定的支付方式,都会和你的订阅关联。如果你对这方面比较在意,注册时就应考虑使用哪一个邮箱、哪一种支付方式,并定期检查账号的登录设备列表,及时移除不再使用的设备。
登录了账号的网站依然知道是你
这是最容易被误解的一点。VPN 改变的是网站看到的连接来源地址,并不会改变你在网站上的身份。你用闪连连接之后登录社交平台、邮箱或购物网站,对方依然清楚地知道是你本人的账号在操作,你发了什么、买了什么、看了什么,都会照常记在账号名下。
除了账号,浏览器 Cookie、设备指纹、已保存的登录状态,同样能让网站把你和以前的访问联系起来。所以,如果你的目的是“不让某个网站知道是我”,单靠开 VPN 是远远不够的;如果你的目的是“不让本地网络上的人看到我访问了什么”,VPN 才是对口的工具。把两个目的分清楚,才不会对 VPN 抱有不切实际的期待。
- 想减少网站对你的追踪,可以在浏览器里定期清理 Cookie 和站点数据,或者在需要时使用浏览器的隐私窗口,退出后自动清除本次的浏览痕迹。
- 不需要登录的网站就不要登录,已经登录的账号在不用时主动退出,尤其是在公共电脑或共用设备上,更要养成用完即退的习惯。
- 重要账号开启两步验证,即使连接环境变化导致网站触发安全检查,也能确保只有你本人可以完成验证,避免因为登录异常而被锁定。
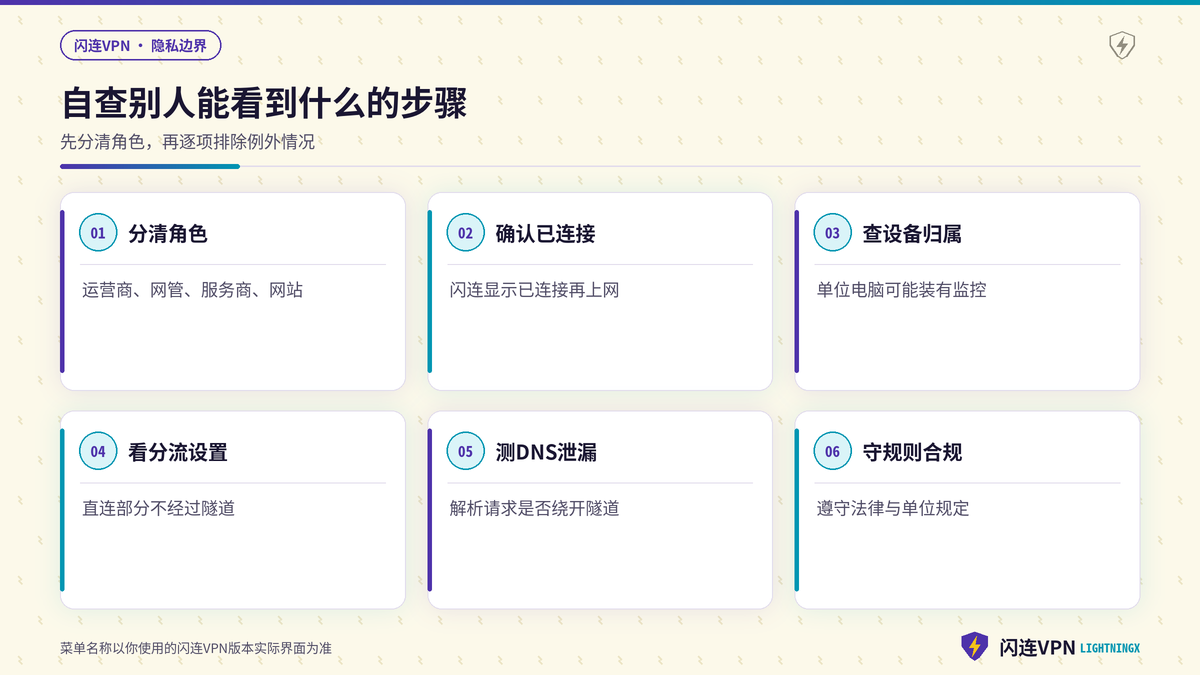
动手自查:确认你的连接处在预期状态
了解了原理之后,最好亲手核对一遍,确保自己的实际状态和预期一致。下面这套步骤大约十分钟就能完成,建议在换了新设备、换了新网络或者调整过闪连设置之后都做一次。
- 打开闪连,确认界面显示已连接,并记下当前所连的服务器地区。然后在浏览器中打开一个查询出口地址的页面,确认显示的地区与所连服务器一致,而不是你本地的城市。
- 打开 DNS 泄漏检测页面,查看列出的解析服务器归属。如果全部显示为境外或与所连节点一致的服务器,说明解析请求已走隧道;若出现本地运营商或单位名称,就需要按前文方法处理。
- 如果你使用智能模式或分应用代理,进入闪连设置查看分流规则,确认你在意的应用在代理列表里。对于不确定的应用,可以临时切换到全局类模式再测试,比较前后差异。
- 如果用的是单位设备,打开已安装程序列表和证书管理页面,检查是否存在管理或审计类软件、单位名义的证书或描述文件。有的话,就默认这台设备上的活动单位都能看到。
- 最后检查一下浏览器的登录状态和扩展插件,移除来源不明的扩展。某些扩展有读取所有网页内容的权限,它们和监控软件一样在加密之前工作,VPN 无法替你挡住。
合规提醒:遵守当地法律法规和单位网络规定
知道“别人能看到什么”,目的是更好地保护个人隐私和数据安全,而不是用来规避应有的管理。使用闪连VPN 时,请遵守你所在地的法律法规,也请遵守公司、学校等单位的网络使用规定。很多单位明确要求在办公网络里不得使用未经批准的网络工具,或者要求访问内部系统时必须使用单位指定的方式,这些规定应当优先遵守。
如果工作中确实需要访问境外的学术资料、业务平台或开发资源,比较稳妥的做法是先向单位的信息部门咨询,了解是否有统一提供的合规渠道,或者按流程申请。在学校,也可以先查看网络中心公布的使用守则。把规则问清楚再使用,既能避免不必要的麻烦,也能让自己用得更安心。
常见问题
家里宽带的运营商能看到我开了闪连吗?
一般能看到你的设备在和某台服务器持续通信,以及流量大小和时间段,部分设备还能识别出这是加密的 VPN 类连接。但隧道里的具体网站和内容,在加密正常、没有泄漏的前提下,运营商通常是看不到的。
用自己的手机连公司 Wi-Fi,网管能看到我刷了什么吗?
只要手机没有安装公司的管理描述文件或证书,且闪连已正常连接、没有 DNS 泄漏,网管一般只能看到你的手机连接了某个服务器以及流量情况,看不到隧道里的具体内容。但仍应遵守公司的网络使用规定。
开了闪连,网站还能知道我是谁吗?
如果你登录了账号,网站当然知道是你。VPN 只改变网站看到的连接来源地址,不改变账号身份,Cookie 和浏览器指纹也可能把你和以前的访问关联起来,所以不要把 VPN 当成匿名身份工具。
断开闪连之后,之前的连接记录会消失吗?
不会。网管和运营商那一侧的连接日志由他们的设备保存,与你是否断开无关;你本地的浏览器历史也需要自己清理。至于服务商保存哪些日志、保存多久,以闪连官网的隐私政策为准。
总结一下,开着闪连VPN 时,运营商和网管一般能看出你连接了某台服务器、连接的时间和用了多少流量,但看不到加密隧道里的具体网站和内容。真正需要警惕的是三种例外:单位设备上的监控软件与证书、分流导致的直连流量、以及 DNS 泄漏。服务商能看到什么看隐私政策,登录了账号的网站依然知道是你。弄清这些边界并做一次自查,再加上遵守法律法规和单位规定,你就能更踏实地使用闪连。