
开着闪连VPN用Netlify或Cloudflare Pages部署站点时,构建失败或预览域名打不开,先打开构建日志分清是依赖下载超时还是命令本身报错,再换近节点并核对预览缓存。本文按日志阅读顺序推进:先读失败行,再改网络,最后才动授权与环境变量,避免一上来就重装工具。
静态托管的失败感很具体:本地能跑,云端构建红了;或者构建绿了,预览链接却打不开。开着闪连时,依赖从外网拉包更容易超时,预览域名的解析与缓存也更绕。下面每次只根据日志里的关键词选下一步,把「超时」和「语法错误」分开处理。
先看构建日志:依赖下载超时还是命令报错
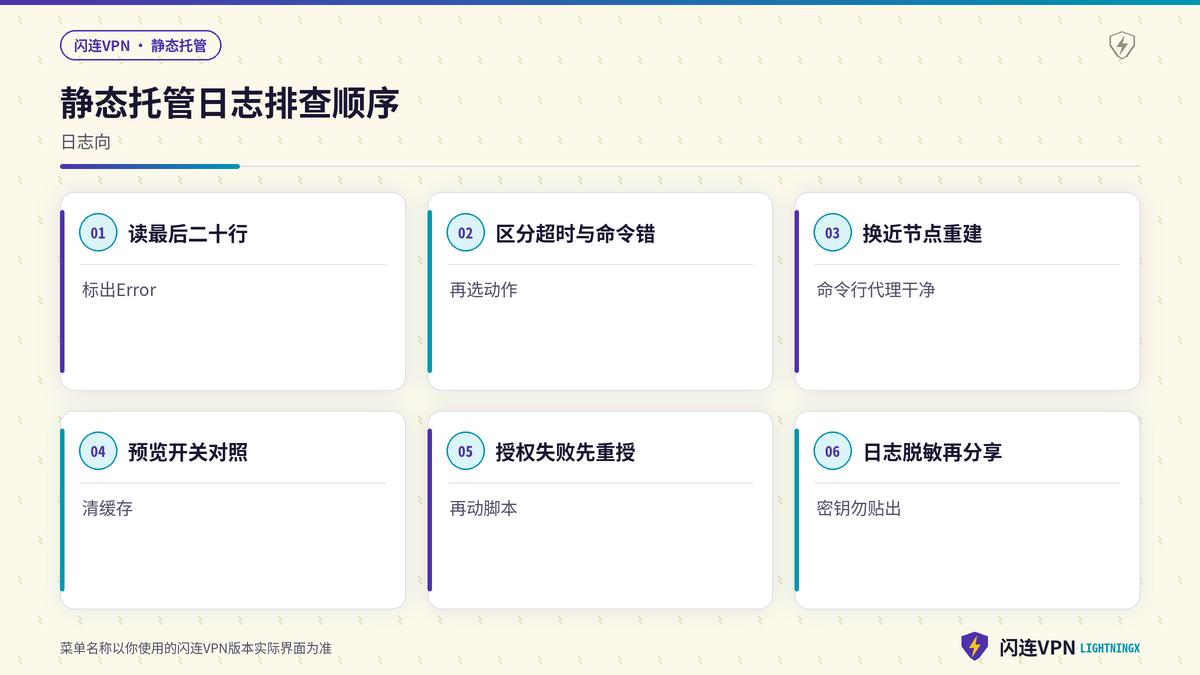
打开本次部署的构建日志,从最后二十行往上读。若反复出现下载超时、证书握手失败、registry 无响应,优先当网络与节点问题;若明确写出模块找不到、命令退出码非零、配置字段非法,先修命令与配置,不要只换闪连节点。把失败关键字复制到备忘,并标注发生在安装依赖阶段还是构建脚本阶段。阶段不同,处理完全不同。
- 下载日志到本地或复制关键段落,标出第一条真正的 Error,不要被前面的警告行带跑,警告不一定会导致失败。
- 若失败集中在安装依赖,记录当时闪连节点与时间,便于换节点后对比是否还在同一包名超时。
- 若失败是命令或配置错误,先在本地用同一命令复现;本地也失败则与闪连无关,修好脚本再部署。
- 同一提交不要连续点十次重新部署,先改节点或修日志指出的问题,再触发下一次构建,省额度也省时间。
换近节点;必要时给命令行单独走代理
确认闪连已连接后,换到更近、更稳的节点,再重新触发构建。本地若用命令行登录托管平台,以当前版本为准查看是否需要为命令行单独指定代理:有的环境系统代理已由闪连接管,再手填一层旧代理反而失败。构建仍超时就换邻近线路,不要在全球列表里盲抽。节点稳定后,先部署一个最小静态页做通路验收,再上完整项目。
- 换节点后等显示已连接,再点部署;在「连接中」就触发构建,日志里更容易混进半截超时。
- 本地命令行若曾手动填过代理地址,先清空或改为跟随系统,再登录与发起部署,避免与闪连抢路径。
- 最小项目验收通过后,再部署完整仓库,这样能区分「平台连不上」与「项目依赖太大」两种情况。
- 公司网络限制外网包源时,按单位提供的镜像或审批流程处理,不要指望只靠换节点绕过制度。
预览域名打不开:DNS传播与缓存对照
构建成功但预览打不开,先看是浏览器报找不到主机,还是能解析却显示旧页、空白页。找不到主机时,多等一会儿再试,或换网络对比是否仍失败;能解析却内容不对时,清浏览器对该预览地址的缓存后再打开。开着闪连时,解析路径与直连可能不同,建议做一次「开闪连打开」与「短时断开打开」的对照,只改连接状态,其它不变。
- 记下预览地址与报错原文,开着闪连与短时断开各访问一次,把能否打开、是否旧内容写成两行对照。
- 若仅开着闪连失败,换近节点后再打开预览;若断开也失败,转向平台侧域名状态或本地DNS缓存。
- 清掉该预览站点的缓存与站点数据后再访问,避免浏览器一直显示构建前的旧错误页,确认无误后再点下一步操作。
- 手机流量与电脑Wi-Fi各测一次,排除某一网络的DNS策略差异被误当成闪连故障。
对比直连打开部署产物地址
有的控制台会给出部署产物的访问入口。在开着闪连失败时,短时直连打开同一入口,确认产物是否真实存在。直连能开、开着闪连不能开,重点回到节点与解析;两边都不能开,去查构建是否其实没发布成功或权限未公开。对照结论写进日志备忘,下次红灯时先看备忘再动手。
- 同一产物地址在直连与开着闪连下各打开一次,截图状态码或页面标题,避免只凭感觉说「打不开」。
- 直连成功后不要长期关着闪连办公,回到已验证的近节点,再确认预览在闪连下也可打开,作为默认组合。
- 若产物存在但自定义域名失败,把自定义域名问题单列,先保证平台预览可用,再单独排域名。
Git联动授权失败时的重新授权步骤
日志若提示仓库无权、Webhook 失败或授权过期,先处理授权,再谈闪连。到托管控制台找到与代码仓库的连接设置,按界面提示重新授权,确认仍能读取对应分支。开着闪连完成授权页跳转时,保持节点稳定,避免跳到一半断线导致授权码失效。授权恢复后用一次空提交或「仅重新部署」验证联动是否恢复,不要同时改构建命令。
- 重新授权前先保存当前构建命令与环境变量截图,以免授权流程中误点重置把配置清掉,避免同一错误在下一轮构建重复出现。
- 授权跳转若反复失败,先换近节点并硬刷新控制台,再点授权;仍失败则换浏览器无痕窗口只保留登录态重试。
- 授权成功后查看仓库列表是否重新出现目标项目,再触发部署,并确认日志能拉到最新提交。
- 团队共用令牌时,轮换负责人要交接授权入口,避免某人离职后构建突然全红却被误判成网络问题。
环境变量与密钥勿贴进公开日志
排查构建失败时,很多人急着把整段日志贴到聊天群。日志里可能含令牌、接口密钥或内部地址。开着闪连不会自动帮你脱敏。分享前先删掉环境变量值、授权头与隐私URL,只保留错误类型与阶段。控制台里改密钥后不要把新值写进仓库明文。把「先脱敏再求助」当成固定动作,比事后撤消息安全。
- 复制日志后先搜索常见密钥字段名,删掉等号后面的具体值,再发给同事或支持渠道,方便同事按同一标准复查。
- 在控制台轮换可能已泄露的密钥,并更新构建环境变量,本地旧终端会话也要重新加载配置。
- 不要把含密钥的失败截图发到公开社区;需要示意时请用打码图,只暴露错误类型与包名。
- 演示账号与生产密钥务必分开,演示部署只用最小权限,这样能降低误贴日志时的影响面。
以说明为准完成构建验收
Netlify、Cloudflare Pages与闪连的菜单名称会更新,以各自当前说明为准。验收建议分三步:开着闪连触发构建且日志无依赖超时;预览地址在闪连下可打开且内容为本次提交;密钥未出现在可分享日志里。连续两次成功再把该节点与命令行代理设置设为默认。不要为了过构建去关闭系统安全功能或使用来路不明的「构建加速器」。
- 验收时把构建编号、节点名、预览是否打开写在同一行,方便以后出红灯时对比哪一列变了。
- 不要同时开多个VPN或残留系统代理,否则日志里的超时会更难解释,也更难按步骤复现。
- 大依赖项目可先在非高峰时段部署,减少平台侧与隧道侧同时拥塞造成的叠加超时,减少口头转述造成的遗漏。
- 把成功的最小验收项目留在仓库里,换电脑后先部署它确认通路,再上真正的业务项目,作为本轮排障的完成标记。
日志排障时还会问什么
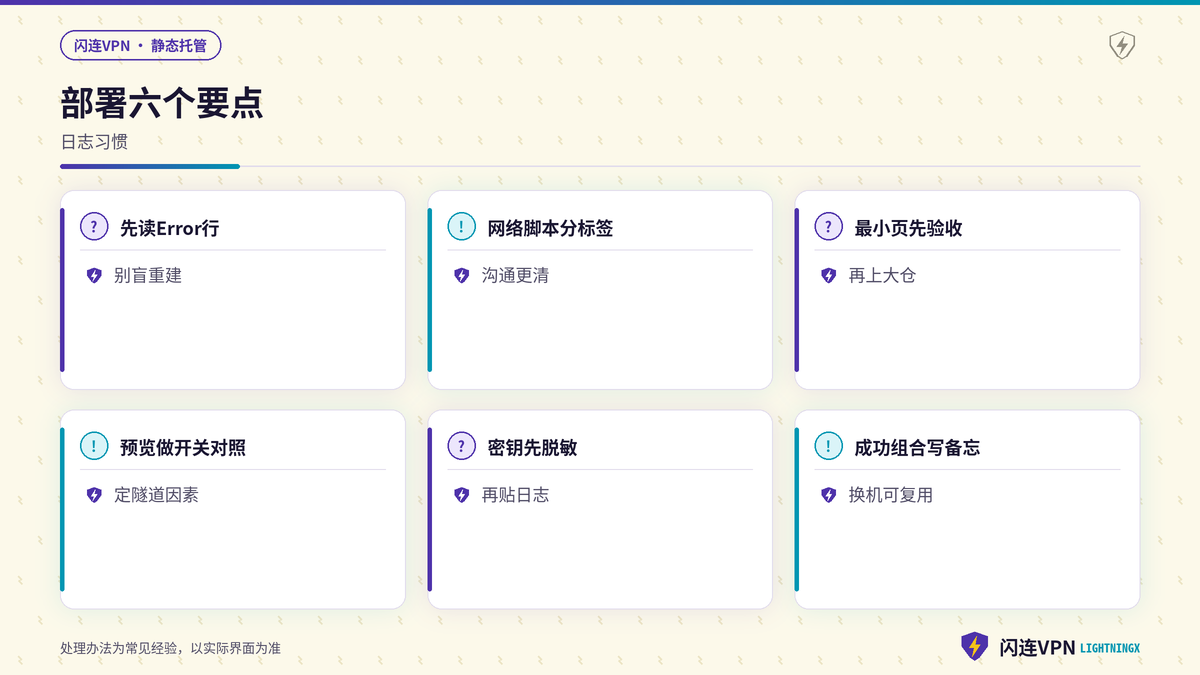
用户常问:这和Firebase或Vercel控制台刷不出日志是不是同一题?不是。那类题侧重控制台访问;本文聚焦构建失败原因阅读与预览打不开。也有人问:要不要关闪连才能部署?直连可作对照,长期应找到可走闪连的稳定节点与干净命令行代理设置。还有人问:预览打不开是否一定是DNS?不一定,缓存、权限与构建未发布同样常见,要按日志与对照表排除。口令可记:先读日志定阶段,再换近节点,预览做开关对照,密钥先脱敏。
- 若只有某一个包总是超时,可查是否被镜像或替代源支持,按单位或生态习惯处理,不要只盲换节点。
- 若同事同节点构建成功你失败,对齐命令行代理与环境变量是否多写了旧值,优先排除本地差异。
- 连续两次在开着闪连下构建绿、预览开、日志可脱敏分享,才宣布当前部署组合可以默认使用。
- 自定义域名与证书签发问题请单开一题处理,本文只保证平台预览与构建通路先稳定,下次红灯时可以直接对照。
构建日志速查卡
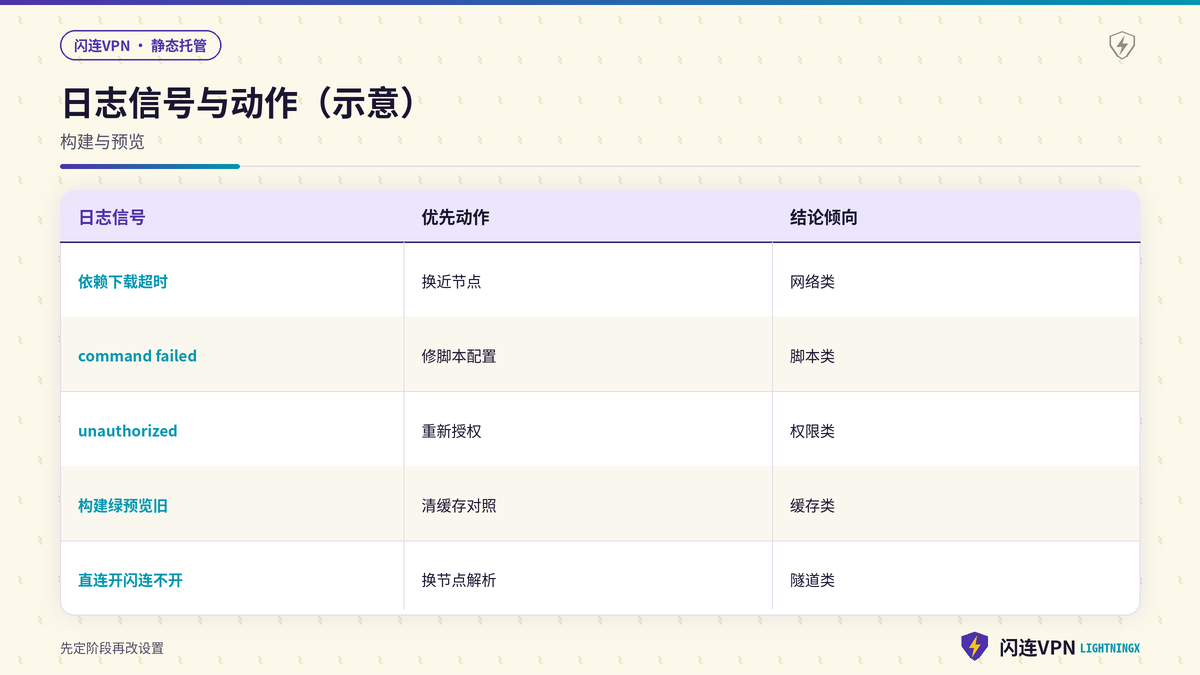
把常见日志信号做成速查卡贴在显示器旁。看到超时、handshake、fetch failed,先换闪连近节点再重建;看到 command failed、module not found,先修脚本;看到 unauthorized、webhook,先重新授权;看到构建绿但预览旧,先清缓存并做开关对照。开着闪连VPN部署静态站时,这张卡能阻止你把四种问题揉成一次「全部重装」。每周回顾一次自己的红灯记录,节点选择会越来越准。
- 速查卡只写信号词与下一步动作,不要写密钥示例,避免别人拍照把敏感信息带走,防止忙中漏掉关键线索。
- 每次红灯在卡片背面记一行日期与节点,满十行就归纳哪些线路不适合在工作日高峰部署。
- 新人加入项目时先发这张卡,再给仓库权限,减少第一周把网络问题当成框架问题的沟通成本。
- 若日志平台提供「可分享的脱敏链接」,优先用官方脱敏能力,发出前仍要人工扫一眼,让后续验收有据可查。
读日志还有一个小习惯:先问「这是第几次用同一提交失败」。第一次失败先换近节点;同一提交换节点后仍同一命令报错,就别再怪闪连,回头修脚本。开着闪连VPN并不能把错误的构建命令变正确,它只影响依赖能否按时下载、预览能否按预期打开。把「网络类」与「脚本类」在备忘里分成两个标签,沟通时也更清楚。
预览能打开但样式像旧版时,不一定是部署失败,可能是CDN或浏览器仍握着旧资源。这时在预览地址上做一次强制刷新,或短时断开闪连再开着原节点重进,常能看到新内容。若强制刷新后仍是旧版,回到控制台确认本次构建是否已标记为当前生产或当前预览,避免看错了旧部署编号。